- Home
- audit smart contract
- Tìm hiểu quy trình audit smart contract gồm gì: 7 bước kiểm toán bảo mật người mới cần biết
 Nguyễn Đức Minh 30/03/2026
Tìm hiểu quy trình audit smart contract gồm gì: 7 bước kiểm toán bảo mật người mới cần biết
Từ khóa chính của bài này là quy trình audit smart contract gồm gì. Predicate chính là tìm hiểu, còn entity trung tâm là quy trình audit smart contract. Về Relations Lexical, tiêu đề đã dùng quan hệ đồng nghĩa và bao hàm gần nghĩa giữa audit smart contract, kiểm toán bảo mật, và 7 bước, giúp vừa bám đúng truy vấn chính vừa mở rộng semantic theo hướng người dùng dễ hiểu hơn.
Về ý định tìm kiếm, tiêu đề này phản ánh rõ một intent mang tính informational + how-to. Người đọc không chỉ muốn biết audit smart contract là gì, mà còn muốn thấy quy trình kiểm toán bảo mật được triển khai theo từng bước, các hạng mục nào được kiểm tra, đầu ra audit gồm gì, và cách tự đánh giá một báo cáo audit có đáng tin hay không.
Bên cạnh intent chính, dàn ý còn mở sang các intent phụ quan trọng như: vì sao audit gần như là bước bắt buộc trước khi triển khai mainnet, những lỗi nào auditor thường rà soát, và báo cáo audit phải có những phần nào để người dùng hoặc nhà đầu tư đọc đúng. Đây là các intent phụ giúp bài viết không chỉ trả lời câu hỏi “gồm gì” mà còn tạo nền tảng hiểu đúng về bảo mật smart contract.
Giới thiệu ý mới, nội dung dưới đây sẽ đi từ khái niệm, quy trình, hạng mục kiểm tra, cách đọc báo cáo, cho đến sự khác nhau giữa audit với test nội bộ, bug bounty và formal verification, để người mới có thể theo dõi trọn mạch chủ đề một cách liền mạch.
Audit smart contract là gì và có phải bước bắt buộc trước khi triển khai không?
Audit smart contract là hoạt động kiểm tra mã nguồn, logic vận hành và rủi ro bảo mật của hợp đồng thông minh trước khi đưa vào môi trường thực, và với đa số dự án có tài sản người dùng, đây gần như là bước bắt buộc.
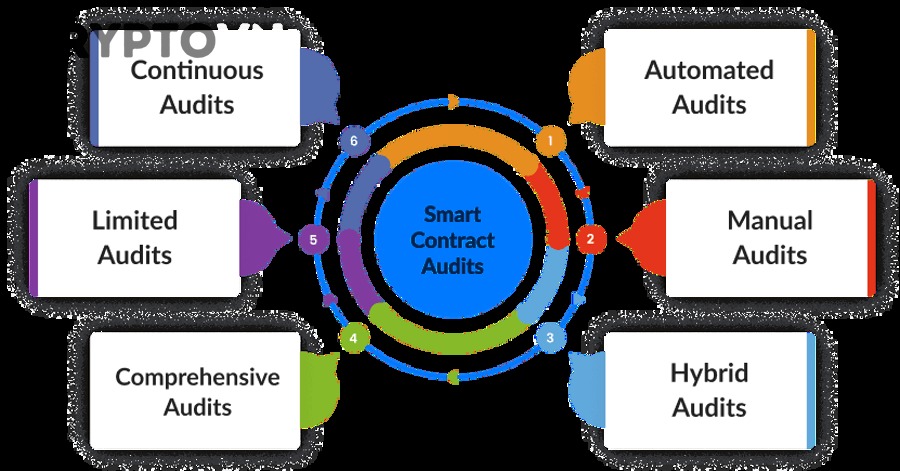
Để hiểu rõ hơn câu hỏi này, cần móc xích lại từ tiêu đề: khi người dùng tìm quy trình audit smart contract gồm gì, họ thường muốn biết trước hết audit là gì, dùng để làm gì, và vì sao nhiều dự án coi nó là điều kiện nền tảng trước khi mainnet.
Audit smart contract là gì?
Audit smart contract là một quy trình đánh giá bảo mật có hệ thống đối với mã nguồn hợp đồng thông minh nhằm phát hiện lỗ hổng, lỗi logic và điểm yếu kiến trúc trước khi hacker khai thác.
Cụ thể hơn, audit không chỉ là đọc code bằng mắt thường. Một đợt kiểm toán bảo mật đúng nghĩa thường kết hợp nhiều lớp đánh giá: đọc tài liệu thiết kế, hiểu business logic, rà soát từng module, dùng công cụ tự động để quét lỗi phổ biến, rồi manual review để tìm lỗi logic khó thấy. Chainlink mô tả audit là quá trình phân tích chi tiết code, logic, kiến trúc và biện pháp bảo mật của ứng dụng, sử dụng cả quy trình tự động lẫn thủ công để phát hiện vấn đề.
Điểm quan trọng là người mới thường hiểu sai rằng chỉ cần có file PDF audit là dự án đã “an toàn”. Trên thực tế, audit smart contract là một quá trình giảm rủi ro, không phải một tấm khiên tuyệt đối. Auditor có thể phát hiện nhiều lỗi nghiêm trọng, nhưng họ vẫn bị giới hạn bởi phạm vi được kiểm toán, chất lượng tài liệu dự án cung cấp, và thời điểm mã nguồn được gửi đi đánh giá.
Nếu nhìn theo góc độ nhà đầu tư, khi đọc câu hỏi audit smart contract là gì, cách hiểu ngắn gọn nhất là: đó là bước kiểm tra xem smart contract có đang chứa lỗi bảo mật hoặc lỗi vận hành nào có thể khiến tài sản người dùng bị mất, bị khóa, bị định giá sai, hay bị chiếm quyền kiểm soát hay không. CertiK cũng mô tả audit như một cuộc phân tích từng dòng mã để tìm bug và đề xuất giải pháp khắc phục.
Có phải mọi smart contract đều nên audit trước khi mainnet không?
Có, gần như mọi smart contract có liên quan đến tài sản, quyền admin, phát hành token, staking, lending, bridge hoặc governance đều nên audit trước khi mainnet vì blockchain có tính bất biến, lỗi triển khai rất khó sửa, và thiệt hại thường là tài chính trực tiếp.
Để tiếp nối ý ở trên, lý do thứ nhất là giao dịch trên blockchain thường không thể hoàn tác theo cách của hệ thống tập trung. Nếu smart contract bị khai thác, dự án không thể chỉ “undo” toàn bộ như một ứng dụng Web2 thông thường. Binance Academy nhấn mạnh rằng audit đặc biệt quan trọng với các dự án DeFi vì chúng xử lý tài sản giá trị lớn và có nhiều người dùng tham gia.
Lý do thứ hai là lỗi smart contract không chỉ đến từ bug kỹ thuật cấp thấp mà còn đến từ logic nghiệp vụ. Một giao thức có thể không có reentrancy, nhưng vẫn bị rút quỹ nếu công thức reward, cơ chế thanh lý, hoặc điều kiện xác nhận quyền admin bị thiết kế sai. OpenZeppelin cho biết auditor không chỉ review code mà còn làm việc trực tiếp với team để hiểu design và business logic, vì đây là nơi nhiều lỗi nghiêm trọng xuất hiện.
Lý do thứ ba là audit còn giúp dự án chuẩn hóa quá trình ra mắt: tài liệu rõ hơn, test tốt hơn, phạm vi hệ thống minh bạch hơn, và đội ngũ phát triển buộc phải trả lời câu hỏi “giao thức này thực sự hoạt động thế nào dưới các điều kiện xấu nhất”. Đây chính là giá trị mà người mới thường bỏ qua khi chỉ nhìn audit như một tài liệu marketing.
Theo OpenZeppelin, một cuộc audit bắt đầu bằng việc xác định phạm vi, kiểm tra hệ thống có phương pháp, rồi kết thúc bằng báo cáo findings để khách hàng xử lý. Điều này cho thấy audit không phải một con dấu trang trí, mà là một chu trình kiểm tra và sửa lỗi có cấu trúc.
Quy trình audit smart contract gồm những bước nào?
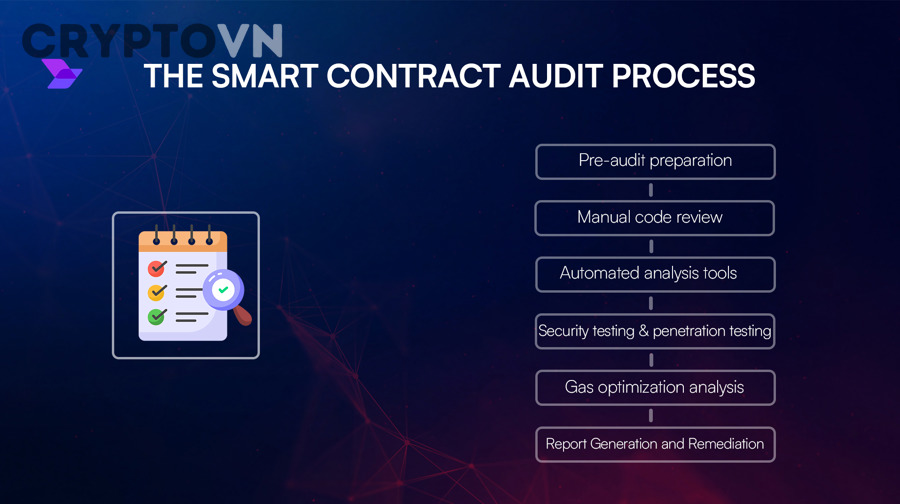
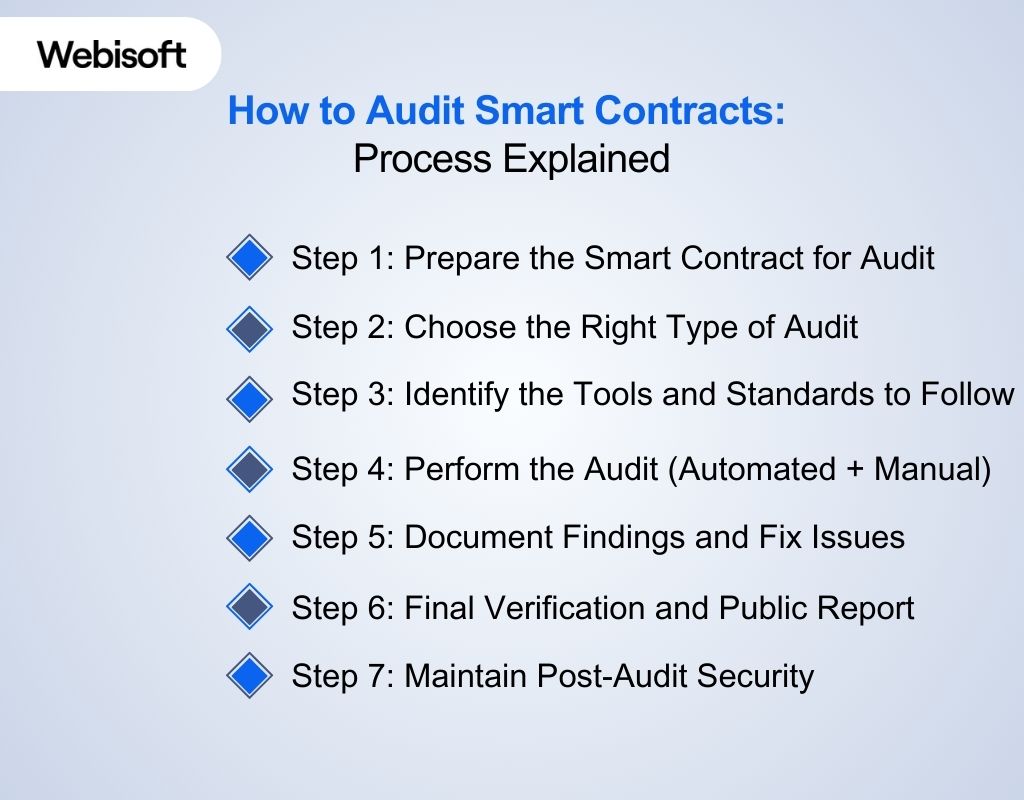
Quy trình audit smart contract thường gồm 7 bước chính: chuẩn bị tài liệu, chốt phạm vi, đọc hệ thống, quét tự động, manual review, lập báo cáo findings, và re-audit sau khi sửa lỗi để giảm rủi ro trước khi triển khai.
Sau đây là phần trả lời trực tiếp nhất cho truy vấn quy trình audit smart contract gồm gì. Để giữ flow mạch lạc, phần này đi theo đúng trình tự thực tế mà nhiều đơn vị audit chuyên nghiệp đang áp dụng, dù cách gọi tên từng bước có thể khác nhau giữa các tổ chức. Chainlink, OpenZeppelin và CertiK đều cho thấy audit là một quá trình có cấu trúc, gồm hiểu hệ thống, rà soát mã, kiểm tra lỗ hổng, rồi phát hành báo cáo khuyến nghị.
Bước 1 đến 3 trong quy trình audit smart contract gồm gì?
Ba bước đầu tiên là chuẩn bị tài liệu, xác định phạm vi và hiểu sâu codebase; đây là nền tảng quyết định auditor có nhìn đúng hệ thống hay không.
Để bắt đầu, đội dự án phải cung cấp mã nguồn, tài liệu kiến trúc, sơ đồ luồng tài sản, test suite, tài liệu quyền hạn, và danh sách contract nằm trong phạm vi audit. Nếu thiếu bước này, auditor rất dễ bỏ sót rủi ro vì họ không hiểu tài sản đi đâu, quyền ai được gọi hàm nào, và giả định tin cậy của giao thức nằm ở đâu.
Bước thứ nhất, chuẩn bị tài liệu, giúp biến code từ một “rừng hàm” thành một hệ thống có ngữ cảnh. Nhiều lỗi nghiêm trọng không nằm trong một dòng code đơn lẻ mà nằm ở cách nhiều contract tương tác với nhau. Vì vậy, tài liệu về tokenomics, cơ chế thanh lý, oracle, bridge, hay governance đều ảnh hưởng trực tiếp đến kết quả audit.
Bước thứ hai, xác định phạm vi audit, là nơi team và auditor chốt rõ contract nào được kiểm, commit hash nào là bản chính thức, phần frontend hay backend có nằm trong scope hay không, proxy có được kiểm cùng implementation không, và giả định nào nằm ngoài trách nhiệm của auditor. Nếu phạm vi mơ hồ, kết quả audit sẽ đẹp trên giấy nhưng yếu về thực chất. OpenZeppelin nêu rõ việc định nghĩa scope là bước mở đầu của quy trình audit.
Bước thứ ba, đọc hệ thống và hiểu logic, là phần auditor phải nắm được contract làm gì, tài sản luân chuyển ra sao, đâu là entry point chính, đâu là chỗ gọi external call, đâu là cơ chế nâng cấp, và admin có quyền tới mức nào. Ở giai đoạn này, auditor thường dựng mô hình mental model của hệ thống trước khi đi sâu vào từng lỗ hổng.
Bước 4 đến 5 trong quy trình audit smart contract gồm gì?
Hai bước giữa là quét tự động và manual review; công cụ giúp tìm lỗi phổ biến nhanh, còn con người giúp phát hiện lỗi logic sâu và rủi ro kinh tế.
Tiếp theo, sau khi hiểu hệ thống, auditor bắt đầu dùng các công cụ static analysis, fuzzing, invariant testing hoặc các phương pháp kiểm thử hỗ trợ để quét ra những dấu hiệu đáng ngờ. OpenZeppelin cho biết trong nhiều trường hợp, quy trình audit có thể dùng cả fuzzing và invariant testing để kiểm tra tính toàn vẹn hệ thống.
Tuy nhiên, công cụ tự động chỉ giải quyết được một phần. Chúng giỏi ở việc tìm pattern phổ biến như biến chưa kiểm tra, external call nguy hiểm, logic có thể underflow/overflow trong bối cảnh nhất định, hoặc chỗ có quyền admin đáng ngờ. Nhưng với các rủi ro kiểu thiết kế incentive sai, điều kiện thanh lý lệch, oracle bị thao túng theo chuỗi tác động, hay tính toán reward lệch sau nhiều chu kỳ, manual review mới là phần quan trọng.
Ở bước manual review, auditor thường rà từng module để phát hiện các nhóm lỗi như:
- Reentrancy
- Access control sai
- Validation thiếu
- Oracle manipulation
- Flash-loan-assisted attack
- Signature replay
- Upgradeability risk
- Lỗi kế toán tài sản hoặc reward accounting
Chainlink nêu rõ audit sử dụng kết hợp quy trình thủ công và tự động để phát hiện cả lỗ hổng tấn công lẫn vấn đề về hiệu suất và chất lượng code.
Bước 6 đến 7 trong quy trình audit smart contract gồm gì?
Hai bước cuối là phát hành báo cáo findings và re-audit sau khi sửa lỗi; đây là giai đoạn biến phát hiện thành hành động khắc phục thực tế.
Dưới đây là phần nhiều người đọc báo cáo bỏ qua nhưng lại quyết định giá trị thật của audit. Sau khi phát hiện vấn đề, auditor sẽ lập báo cáo với mô tả lỗi, điều kiện khai thác, mức độ nghiêm trọng, tác động tiềm ẩn, và gợi ý cách sửa. Tùy đơn vị audit, severity có thể chia theo Critical, High/Major, Medium, Low/Minor và Informational. CertiK cho biết họ phân loại rủi ro thành 5 nhóm như vậy.
Sau báo cáo đầu tiên, đội phát triển sẽ sửa lỗi, tối ưu code, bổ sung test, rồi gửi lại cho auditor kiểm tra lần hai. Đây là re-audit hoặc remediation review. Nếu lỗi đã được fix đúng, trạng thái findings sẽ chuyển sang resolved; nếu chỉ sửa một phần hoặc sửa sai chỗ, finding có thể vẫn mở. OpenZeppelin lưu ý rằng sau audit, team phải đánh giá xem code đã thật sự sẵn sàng deploy hay chưa, đặc biệt nếu có lỗi kiến trúc mang tính hệ thống.
Theo nghĩa thực chiến, khi ai đó hỏi kiểm tra audit trên website dự án như thế nào, thì ngoài việc xem dự án có treo logo auditor hay không, điều cần xem là: báo cáo có public không, commit hash có trùng bản triển khai không, findings mức nặng đã được fix chưa, và sau audit dự án có upgrade contract tiếp không. Đó mới là cách đọc audit theo hướng kiểm chứng, thay vì chỉ nhìn tín hiệu marketing.
Những hạng mục nào luôn được kiểm tra trong một cuộc audit smart contract?
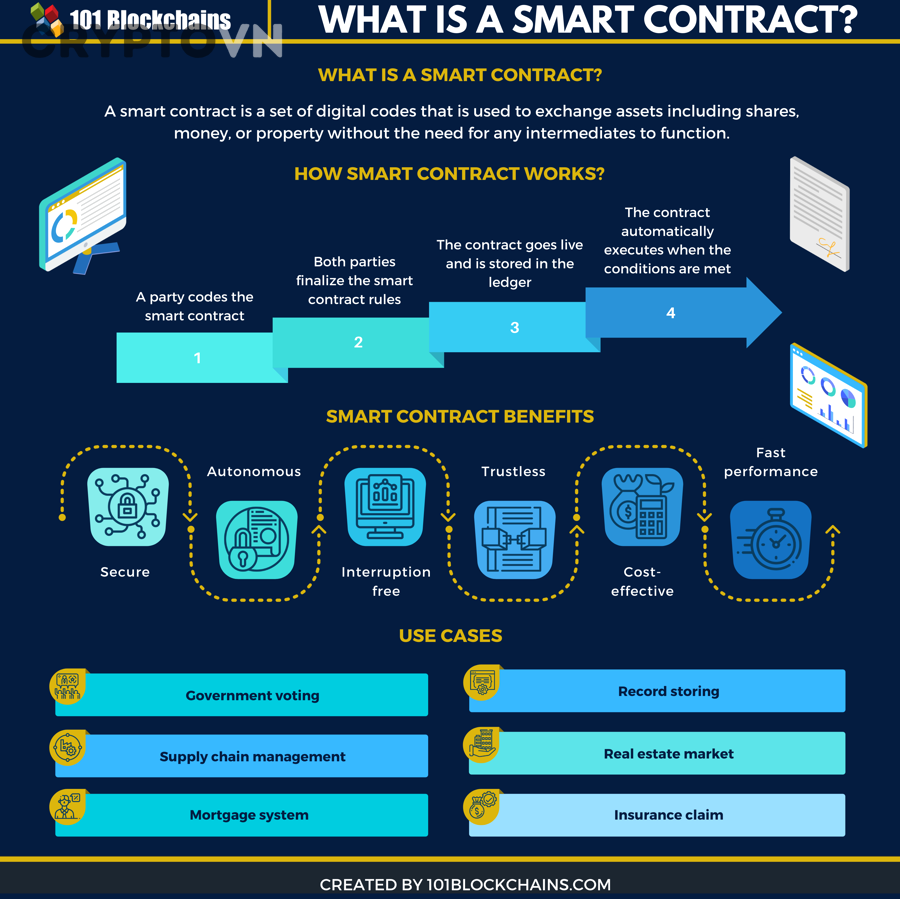
Có 6 nhóm hạng mục kiểm tra chính trong một cuộc audit smart contract: quyền truy cập, xác thực đầu vào, luồng tài sản, external interaction, logic nghiệp vụ và cơ chế nâng cấp, theo tiêu chí ảnh hưởng đến bảo mật và tính đúng đắn của hệ thống.

Để hiểu rõ hơn nhóm hạng mục này, cần móc xích với phần quy trình ở trên: sau khi xác định scope và review code, auditor không kiểm ngẫu nhiên từng dòng, mà thường đi theo các lớp rủi ro chính có thể làm mất tiền, sai trạng thái hoặc mất quyền kiểm soát hệ thống.
Các lỗi bảo mật phổ biến trong smart contract là gì?
Có nhiều lỗi bảo mật phổ biến, nhưng nhóm xuất hiện nhiều nhất thường xoay quanh reentrancy, access control, input validation, external call, oracle và các điều kiện kinh tế bị thao túng.
Cụ thể, reentrancy là lỗi xảy ra khi contract gọi ra ngoài trước khi cập nhật trạng thái nội bộ đúng cách, tạo cơ hội cho attacker quay lại hàm và rút tiền lặp. Access control là nhóm lỗi xảy ra khi quyền admin, operator, upgrader hoặc signer được cấp quá rộng hoặc kiểm tra không chặt. Input validation liên quan đến việc bỏ qua kiểm tra dữ liệu đầu vào, dẫn đến giá trị bất hợp lệ đi xuyên qua hệ thống.
Ngoài ra còn có nhóm oracle manipulation, rất hay gặp ở DeFi khi giao thức tin vào dữ liệu giá có thể bị bóp méo trong một block hoặc một chu kỳ ngắn. Với các protocol dùng liquidity pool làm nguồn giá, nếu không có TWAP, check deviation, hoặc cơ chế bảo vệ, hacker có thể mượn thanh khoản qua flash loan để đẩy giá lệch rồi khai thác.
Một nhóm khác là upgradeability risk. Các contract dùng proxy cần kiểm soát chặt storage layout, quyền upgrade, initializer, và quy trình triển khai phiên bản mới. Nếu project nâng cấp contract sau audit mà không re-audit, báo cáo cũ có thể mất giá trị đáng kể.
Theo Chainlink và OpenZeppelin, auditor không chỉ kiểm tra code sai cú pháp hay style, mà còn kiểm tra logic, kiến trúc và điểm yếu có thể dẫn đến khai thác thực tế, bao gồm cả những rủi ro chỉ lộ ra khi xem hệ thống dưới góc nhìn vận hành tổng thể.
Các lỗi logic nghiệp vụ thường bị bỏ sót là gì?
Các lỗi logic nghiệp vụ thường bị bỏ sót là lỗi reward accounting, sai điều kiện mint/burn, thanh lý lệch, kiểm tra trạng thái chưa đầy đủ, và các giả định sai về hành vi người dùng hoặc oracle.
Bên cạnh các lỗi bảo mật “kinh điển”, dự án crypto còn rất dễ vấp phải lỗi ở tầng nghiệp vụ. Ví dụ, contract staking có thể tính thưởng đúng trong trường hợp bình thường nhưng sai khi người dùng nạp thêm giữa kỳ; giao thức lending có thể dùng điều kiện thanh lý thiếu một nhánh; hay pool mint token có thể không giới hạn đúng lượng phát hành trong các trạng thái ngoại lệ.
Chính nhóm lỗi này khiến câu hỏi audit có đảm bảo an toàn không phải được trả lời thận trọng. Audit tốt sẽ làm giảm đáng kể rủi ro, nhưng không đồng nghĩa mọi logic nghiệp vụ đều được mô hình hóa hoàn hảo trong thời gian kiểm toán hữu hạn. Nhiều vụ hack không xuất phát từ một lỗi “nổi tiếng”, mà từ một chuỗi giả định nghiệp vụ bị khai thác khéo léo.
Với người mới, đây cũng là lý do không nên chỉ xem một báo cáo audit rồi kết luận dự án chắc chắn an toàn. Hãy nhìn cả sản phẩm: tokenomics, cơ chế giá, quyền multisig, khả năng pause, quy trình nâng cấp, và mức độ minh bạch sau audit.
Báo cáo audit smart contract tốt cần có những gì?
Một báo cáo audit tốt thường gồm 6 phần chính: tổng quan dự án, phạm vi kiểm toán, phương pháp đánh giá, danh sách findings, khuyến nghị khắc phục và trạng thái xử lý sau kiểm tra lại.
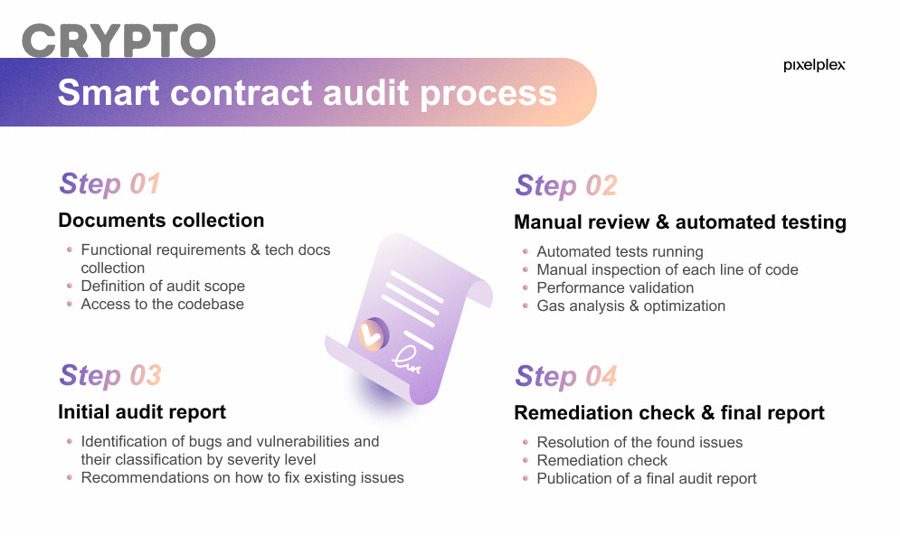
Bên cạnh việc hiểu quy trình, người đọc cũng cần biết đầu ra của audit trông như thế nào. Đây là mắt xích quan trọng vì phần lớn nhà đầu tư hoặc người dùng chỉ thấy báo cáo ở giai đoạn cuối, chứ không thấy toàn bộ quá trình review trước đó. OpenZeppelin cho biết báo cáo audit thường có phần overview cung cấp bối cảnh dự án và smart contract được kiểm tra.
Một báo cáo audit chuẩn thường gồm những phần nào?
Một báo cáo audit chuẩn thường có phần bối cảnh dự án, scope, methodology, danh sách lỗi, mức độ nghiêm trọng, đề xuất remediation và kết luận về tình trạng bảo mật tại thời điểm kiểm toán.
Để minh họa rõ hơn, bảng dưới đây tóm tắt những gì người đọc nên thấy trong một báo cáo audit chuẩn:
| Thành phần trong báo cáo audit | Nội dung cần có | Vì sao quan trọng |
|---|---|---|
| Overview | Giới thiệu dự án, chức năng contract, ngữ cảnh hệ thống | Giúp hiểu contract được kiểm tra để làm gì |
| Scope | Danh sách contract, commit hash, phiên bản, phạm vi ngoài scope | Tránh hiểu nhầm phần nào đã được audit |
| Methodology | Cách auditor review, test, manual analysis, tool hỗ trợ | Đánh giá độ sâu của quy trình |
| Findings | Mô tả lỗi, điều kiện khai thác, impact | Là phần cốt lõi của báo cáo |
| Severity | Critical/High/Medium/Low/Info hoặc tương đương | Giúp ưu tiên xử lý đúng mức |
| Remediation & Status | Khuyến nghị sửa lỗi và trạng thái resolved/unresolved | Cho biết team đã phản hồi đến đâu |
Khi kiểm tra audit trên website dự án, người đọc nên đối chiếu bảng này với tài liệu thực tế. Nếu báo cáo chỉ có vài đoạn mô tả rất chung, không nêu scope, không có findings cụ thể, không ghi commit hash, hoặc không có phần remediation status, thì giá trị kiểm chứng của tài liệu đó khá thấp.
Làm sao đọc severity trong báo cáo audit cho đúng?
Severity nên được hiểu là mức độ ưu tiên xử lý dựa trên khả năng khai thác và mức độ thiệt hại, chứ không chỉ là “lỗi nghiêm trọng hay không”.
Tiếp nối phần trên, một finding bị gắn nhãn Critical không chỉ vì nó “nghe đáng sợ”, mà vì nó có thể dẫn đến mất quỹ, takeover hệ thống hoặc phá hỏng tính toàn vẹn giao thức. High/Major thường là lỗi có tác động lớn nhưng có điều kiện khai thác hẹp hơn. Medium là lỗi có rủi ro thật nhưng tác động thấp hơn hoặc cần chuỗi điều kiện cụ thể. Low và Informational có thể không dẫn tới mất quỹ trực tiếp, nhưng vẫn ảnh hưởng chất lượng và an toàn dài hạn của codebase.
Điều cần nhớ là severity luôn phụ thuộc ngữ cảnh. Một lỗi nhỏ trong game NFT có thể chỉ làm sai trải nghiệm; nhưng cùng kiểu lỗi ấy trong một protocol lending có TVL lớn lại có thể bị xếp cao hơn vì impact kinh tế lớn hơn.
CertiK nêu rõ hệ thống phân loại rủi ro thành năm cấp độ, cho thấy báo cáo audit chuyên nghiệp không dừng ở việc “nêu lỗi”, mà còn phải xếp mức độ ưu tiên xử lý.
Làm sao đánh giá một quy trình audit smart contract có chất lượng hay không?
Một quy trình audit smart contract được xem là có chất lượng khi nó có scope rõ, review đủ sâu, findings cụ thể, có vòng remediation, và cho phép người đọc kiểm chứng mã đã audit với mã đang chạy.

Để hiểu đúng câu hỏi này, cần quay lại intent chính của bài: người dùng không chỉ cần danh sách 7 bước, mà còn muốn biết quy trình đó có đáng tin hay không. Chính vì vậy, đánh giá chất lượng audit là bước nối giữa kiến thức lý thuyết và hành động thực tế khi nghiên cứu một dự án crypto.
Audit kỹ có gì khác với audit làm cho có?
Audit kỹ thắng về độ sâu phân tích, audit làm cho có chỉ tốt ở tính trưng bày; audit kỹ tối ưu khả năng phát hiện rủi ro, còn audit hình thức chủ yếu phục vụ tín hiệu marketing.
Cụ thể, audit kỹ thường có các dấu hiệu sau:
- Scope được mô tả rõ
- Có tài liệu bối cảnh và giải thích kiến trúc
- Findings đủ chi tiết để người ngoài hiểu impact
- Có phần remediation và re-check
- Có thể đối chiếu commit hash hoặc phiên bản code
- Không né các vùng rủi ro khó như privilege, upgrade, oracle, accounting
Ngược lại, audit hình thức thường chỉ có tài liệu ngắn, scope mập mờ, mô tả findings sơ sài, không có cập nhật sau khi fix, hoặc không nói rõ bản code nào đã được kiểm tra. Trong thực tế, có dự án dùng audit như một biểu tượng niềm tin, nhưng bản deploy hiện tại lại đã thay đổi đáng kể so với thời điểm audit.
OpenZeppelin cho biết tại trung tâm quy trình của họ, cùng một codebase sẽ được nhiều nhà nghiên cứu xem xét, còn Chainlink nhấn mạnh audit cần xem cả security, accuracy và efficiency của code. Những mô tả này cho thấy audit chất lượng luôn vượt xa việc “chạy một công cụ rồi xuất file”.
Người mới nên kiểm tra gì trước khi tin vào một báo cáo audit?
Người mới nên kiểm tra ít nhất 5 điểm: tên đơn vị audit, phạm vi và commit hash, mức severity, trạng thái fix lỗi, và việc dự án có thay đổi contract sau audit hay không.
Dưới đây là checklist ngắn nhưng hữu ích:
- Xem đơn vị audit là ai, có hồ sơ công khai không.
- Đọc phần scope để biết chính xác contract nào đã được kiểm.
- Kiểm tra finding mức nặng đã được xử lý chưa.
- So sánh thời gian audit với lần deploy gần nhất.
- Xem contract có proxy hay có quyền upgrade sau audit không.
Nếu một dự án treo logo auditor nhưng không công khai báo cáo, hoặc báo cáo quá cũ so với bản triển khai hiện tại, thì giá trị tham khảo giảm đáng kể. Đây cũng là lý do nhiều cộng đồng nghiên cứu dự án thường chia sẻ các checklist đọc audit trên blog và diễn đàn; trên các trang phân tích như cryptovn.top, người đọc cũng thường quan tâm tới việc dự án có audit không, ai audit, và nội dung audit có minh bạch hay chỉ là tín hiệu bề mặt.
Theo TechTarget, audit nên được hoàn thành trước khi đưa smart contract lên blockchain và có thể gồm cả cách tiếp cận tự động lẫn thủ công, nhấn mạnh tính bắt buộc của việc xem cả thời điểm lẫn phương pháp kiểm tra.
Audit smart contract khác gì với test nội bộ, bug bounty và formal verification?
Audit smart contract không thay thế test nội bộ, không giống bug bounty và cũng không đồng nhất với formal verification; mỗi lớp bảo mật giải quyết một loại rủi ro khác nhau trong vòng đời dự án.
Hãy cùng khám phá phần bổ sung này để khép lại bức tranh tổng thể. Sau khi đã hiểu quy trình audit smart contract gồm gì, người đọc thường nảy sinh thêm một câu hỏi rất thực tế: nếu đã audit rồi thì còn cần test, bug bounty hay formal verification nữa không?
Audit smart contract có thay thế được test nội bộ không?
Không, audit không thay thế được test nội bộ vì test giúp chứng minh hệ thống chạy đúng theo kỳ vọng phát triển, còn audit tập trung phát hiện lỗ hổng và điểm yếu bảo mật dưới góc nhìn đối kháng.
Cụ thể, unit test và integration test giúp đội dev xác nhận từng hàm, từng luồng nghiệp vụ hoạt động đúng trong các điều kiện đã dự đoán. Nhưng hacker không hành động theo “happy path”, họ tìm edge case, chuỗi tương tác bất ngờ và sai lệch giữa các giả định. Vì vậy, test tốt làm audit hiệu quả hơn, còn audit tốt cũng thường chỉ ra nơi test của dự án còn thiếu.
Cyfrin nhấn mạnh việc phân tích test suite là một bước quan trọng khi tiếp cận audit, vì test cho thấy phần nào của hệ thống đã được team quan tâm và phần nào còn mù mờ.
Audit smart contract khác bug bounty ở điểm nào?
Audit là kiểm tra có cấu trúc trong một phạm vi xác định, còn bug bounty là cơ chế mở rộng sau khi public để cộng đồng hoặc researcher độc lập tiếp tục tìm lỗi chưa lộ diện.
Ngoài ra, audit thường diễn ra trước khi mainnet hoặc trước khi nâng cấp lớn, trong khi bug bounty thường vận hành dài hạn hơn. Audit có lợi thế về chiều sâu theo bối cảnh hệ thống, còn bug bounty có lợi thế về độ rộng góc nhìn và thời gian tiếp xúc dài hơn.
Nếu một dự án có cả audit tốt lẫn bug bounty nghiêm túc, mức độ trưởng thành bảo mật thường cao hơn. Tuy nhiên, ngay cả vậy, vẫn không nên suy ra rằng hệ thống miễn nhiễm với mọi rủi ro.
Formal verification có phải cấp độ cao hơn audit không?
Formal verification mạnh hơn audit ở khả năng chứng minh một số thuộc tính logic bằng phương pháp hình thức, nhưng không phải lúc nào cũng thay thế được audit thực chiến.
Trong khi audit tập trung tìm lỗi và rủi ro trong bối cảnh triển khai thực tế, formal verification phù hợp với việc chứng minh các thuộc tính như “không thể rút quá số dư”, “không thể mint vượt giới hạn”, hoặc “một trạng thái xấu không thể xảy ra nếu giả định A, B, C đúng”. Tuy nhiên, formal verification thường tốn kém, yêu cầu mô hình hóa chặt chẽ, và vẫn phụ thuộc vào giả định đầu vào. Vì vậy, nhiều dự án chỉ dùng nó cho các thành phần cực kỳ nhạy cảm.
Vì sao contract đã audit vẫn có thể bị hack?
Contract đã audit vẫn có thể bị hack vì scope audit có giới hạn, mã có thể bị thay đổi sau audit, lỗi logic sâu có thể chưa bị phát hiện, và rủi ro có thể đến từ thành phần ngoài contract như oracle, bridge hoặc quyền quản trị.
Đây chính là câu trả lời đầy đủ nhất cho thắc mắc audit có đảm bảo an toàn không. Câu trả lời là không, vì ít nhất có ba lý do lớn. Thứ nhất, audit chỉ đánh giá phiên bản code trong phạm vi đã chốt. Thứ hai, hệ thống blockchain thường không chỉ có một contract mà là cả mạng lưới thành phần phụ thuộc lẫn nhau. Thứ ba, bảo mật là bài toán động: sau audit, team có thể nâng cấp contract, thay oracle, đổi multisig signer, hoặc thêm tính năng mới làm xuất hiện rủi ro mới.
Tóm lại, audit là một lớp phòng thủ rất quan trọng, nhưng hiệu quả cao nhất chỉ đạt được khi nó đi cùng test nội bộ tốt, cơ chế vận hành minh bạch, theo dõi sau triển khai, và văn hóa phản ứng nhanh khi có dấu hiệu bất thường.
Như vậy, nếu bạn đang tự hỏi quy trình audit smart contract gồm gì, câu trả lời thực chất không chỉ là một danh sách 7 bước. Đó là cả một chuỗi kiểm tra từ hiểu hệ thống, xác định phạm vi, rà soát kỹ thuật, phân tích logic, lập báo cáo, cho tới xác minh việc sửa lỗi. Càng hiểu đúng quy trình này, bạn càng dễ đọc báo cáo audit một cách tỉnh táo hơn, dù bạn là builder, nhà đầu tư, hay chỉ là người đang tự nghiên cứu một dự án crypto trước khi xuống tiền.




- T 2
- T 3
- T 4
- T 5
- T 6
- T 7
- CN