- Home
- audit smart contract
- Cách Kiểm Tra Audit Trên Website Dự Án Crypto Cho Người Mới Để Tránh Coin Rác Và Scam
 Nguyễn Đức Minh 30/03/2026
Cách Kiểm Tra Audit Trên Website Dự Án Crypto Cho Người Mới Để Tránh Coin Rác Và Scam
Kiểm tra audit trên website dự án crypto là một bước cần làm nếu bạn muốn giảm rủi ro khi tham gia thị trường, vì đây là cách nhanh nhất để xác minh dự án có công bố kiểm toán thật hay chỉ dùng nhãn “audited” như một chi tiết marketing. Tuy nhiên, việc kiểm tra này chỉ có giá trị khi bạn biết cách đối chiếu báo cáo, phạm vi audit và contract đang chạy thực tế, thay vì chỉ nhìn logo của đơn vị kiểm toán.
Tiếp theo, người dùng mới thường không thiếu động lực tìm hiểu mà thiếu một quy trình kiểm tra rõ ràng. Trên thực tế, website dự án thường đặt báo cáo audit ở docs, footer, blog, mục security hoặc whitepaper; trong khi một báo cáo audit chuẩn thường thể hiện tên dự án, ngày báo cáo, phạm vi kiểm tra, auditor, executive summary và các phần findings với mức độ nghiêm trọng khác nhau.
Bên cạnh đó, nhiều người nhầm rằng chỉ cần thấy audit smart contract là đã đủ an tâm. Cách hiểu này chưa đúng, vì các nguồn kỹ thuật hàng đầu trong ngành đều xem audit là một lớp bảo mật quan trọng nhưng không phải điểm kết thúc; bảo mật là quá trình liên tục, và audit chỉ là ảnh chụp tại một thời điểm nhất định, đặc biệt khi hợp đồng có thể được nâng cấp hoặc triển khai thêm logic mới sau đó.
Sau đây, bài viết sẽ đi theo đúng flow mà người mới cần nhất: trước hết xác định audit trên website có giúp gì hay không, sau đó chỉ rõ cần xem những mục nào, tiếp tục hướng dẫn cách đọc nhanh báo cáo, rồi mở rộng sang checklist đánh giá dự án có audit để tránh coin rác và scam. Ở phần cuối, bài viết sẽ giải thích vì sao câu hỏi “audit có đảm bảo an toàn không” luôn cần được trả lời một cách thận trọng hơn nhiều so với suy nghĩ phổ biến.
Kiểm tra audit trên website dự án crypto có thực sự giúp giảm rủi ro không?
Có, kiểm tra audit trên website dự án crypto thực sự giúp giảm rủi ro vì nó giúp bạn xác minh tính minh bạch, nhận diện phạm vi kiểm toán và phát hiện sớm các dấu hiệu marketing thổi phồng.
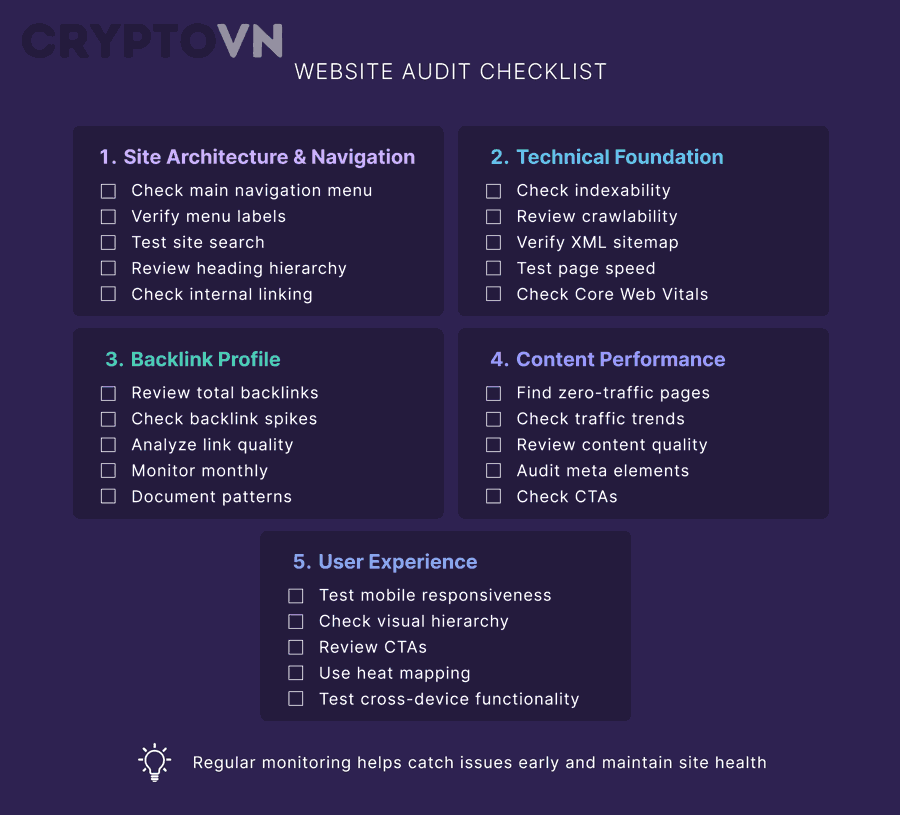
Để hiểu rõ hơn, cần móc xích đúng với câu hỏi của heading này: kiểm tra audit không phải là thao tác “bấm xem cho có”, mà là bước lọc đầu tiên để biết dự án có công khai bằng chứng kỹ thuật hay không. Một dự án nghiêm túc thường không chỉ nói mình đã được audit, mà còn cho phép người dùng truy cập báo cáo, xem phạm vi kiểm tra và hiểu đội ngũ audit đã đánh giá phần nào của hệ thống. Một trang audit chuẩn thường có tên dự án, trạng thái, ngày báo cáo, phần tóm tắt điều hành, phạm vi, timeline và auditor. Smart contract audit là quá trình phân tích chi tiết mã nguồn để phát hiện lỗ hổng, thực hành mã hóa kém và đề xuất hướng khắc phục.
Audit trên website dự án là gì và vì sao người mới thường kiểm tra sai?
Audit trên website dự án là phần thông tin hoặc báo cáo cho biết smart contract của dự án đã được một bên chuyên môn đánh giá bảo mật, nhưng người mới thường kiểm tra sai vì họ dừng lại ở logo thay vì xác minh tài liệu gốc.
Cụ thể hơn, sai lầm phổ biến nhất là thấy dòng chữ “Audited by…” rồi mặc định dự án an toàn. Sai lầm thứ hai là không mở file PDF hoặc trang báo cáo để xem tên contract, ngày audit và phạm vi audit. Sai lầm thứ ba là không kiểm tra xem contract đang được dùng trên website có đúng là contract nằm trong báo cáo hay không. Trong khi đó, một báo cáo audit có giá trị phải cho bạn thấy dự án nào được kiểm, kiểm phần nào, tại commit nào hoặc bộ contract nào, tìm thấy lỗi gì và đã sửa đến đâu. Nếu thiếu những dữ kiện này, nhãn audit gần như chỉ còn giá trị truyền thông.
Về mặt semantic SEO, đây cũng là điểm mấu chốt của truy vấn “kiểm tra audit trên website dự án”: người tìm kiếm không chỉ muốn định nghĩa audit, mà muốn biết cách phân biệt audit thật với badge trang trí. Vì vậy, khi viết hay đọc nội dung cùng chủ đề, bạn luôn nên giữ nhất quán thuật ngữ giữa các khái niệm: audit, báo cáo audit, phạm vi audit, contract address, phiên bản contract, thay vì dùng lẫn lộn với những từ rất rộng như “kiểm định”, “xác nhận”, “chứng nhận” làm người đọc mơ hồ. Đây là bước nền để toàn bộ bài đánh giá dự án không bị đứt mạch logic.
Có phải dự án có audit là an toàn không?
Không, dự án có audit không đồng nghĩa an toàn tuyệt đối vì audit chỉ phản ánh tình trạng tại thời điểm kiểm toán, có giới hạn về phạm vi và không thể thay thế toàn bộ quy trình quản trị rủi ro.
Tuy nhiên, câu hỏi audit có đảm bảo an toàn không vẫn luôn xuất hiện vì nhiều nhà đầu tư mới xem audit như một giấy chứng nhận cuối cùng. Cách hiểu chuẩn hơn là: audit tạo ra baseline bảo mật, giúp phát hiện lỗi kỹ thuật và rủi ro logic trước khi khai thác; nhưng nếu dự án nâng cấp contract, thêm module mới, cấu hình multisig kém, quản trị yếu hoặc vận hành oracle không tốt, rủi ro vẫn có thể phát sinh sau audit. Audit là snapshot in time, còn bảo mật là một vòng đời gồm plan, code, test, audit, deploy và monitor, chứ không phải chỉ audit xong là hết việc.
Nói cách khác, audit giống như một lớp lọc rất quan trọng nhưng không phải tường thành bất khả xâm phạm. Nếu một dự án công bố audit rõ ràng, xử lý findings minh bạch và tiếp tục duy trì giám sát sau triển khai, mức độ tin cậy của nó cao hơn đáng kể so với dự án chỉ treo khẩu hiệu. Nhưng nếu dự án có audit mà cố tình che contract thực, không cập nhật thay đổi hay không công bố trạng thái khắc phục lỗi, bạn vẫn nên xem đó là tín hiệu cảnh báo.
Cần kiểm tra những mục nào trên website dự án để xác minh audit?
Có 6 nhóm mục chính cần kiểm tra để xác minh audit trên website dự án: homepage, footer, docs, whitepaper, blog/security page và liên kết tới contract hoặc GitHub.
Dưới đây là mạch thao tác đúng với truy vấn của heading này: bạn không nên tìm audit một cách ngẫu nhiên, mà nên đi theo một thứ tự để giảm rủi ro bỏ sót. Thứ tự dễ áp dụng nhất cho người mới là: nhìn homepage để xem dự án có công bố audit không, kéo xuống footer xem có mục security hay audit không, mở docs hoặc whitepaper để tìm đường dẫn chi tiết, tiếp tục kiểm tra blog announcement nếu dự án từng công bố hoàn thành audit, rồi mới đối chiếu contract address trên explorer. Cách đi này giúp bạn không bị lẫn giữa thông tin marketing và thông tin xác minh.
Để người đọc dễ theo dõi, bảng dưới đây tóm tắt những nơi thường chứa dấu vết audit trên website dự án và mục tiêu kiểm tra tương ứng:
| Khu vực trên website | Bạn cần tìm gì | Mục đích |
|---|---|---|
| Homepage | Badge audited, logo auditor, CTA đến report | Xem dự án có công khai audit hay không |
| Footer | Link audit, security, docs | Tìm liên kết chính thức ít bị ẩn |
| Docs | Security section, audit history | Xem giải thích kỹ thuật và phạm vi |
| Whitepaper | Security architecture, partner audit | Đối chiếu chiến lược bảo mật |
| Blog/Announcements | Bài công bố audit completed | Xác minh mốc thời gian |
| GitHub/Explorer link | Contract address, source verification | Đối chiếu với báo cáo audit |
Audit report thường nằm ở đâu trên website dự án?
Có 5 vị trí audit report thường xuất hiện: menu chính, footer, docs, whitepaper và blog hoặc trang security theo tiêu chí minh bạch thông tin kỹ thuật.
Cụ thể, dự án càng nghiêm túc thì càng có xu hướng đặt liên kết audit ở nơi người dùng dễ tìm, thường là một trong ba điểm: trang chủ, docs hoặc footer. Nếu không thấy ở đó, bạn hãy thử whitepaper, FAQ, Medium/blog hoặc GitHub README. Một số dự án còn có hẳn trang security chứa audit history, bug bounty và disclosure policy. Khi bạn thấy dự án tuyên bố “audited” nhưng mọi đường dẫn đều mơ hồ, không có PDF hay trang báo cáo gốc, đó là lúc bạn nên nâng mức cảnh giác. Một tín hiệu tốt là báo cáo mở ra đúng domain chính thức của auditor hoặc một trang audit có cấu trúc rõ ràng, thay vì chỉ là ảnh chụp màn hình.
Làm sao biết link audit là thật hay chỉ là gắn logo cho có?
Bạn có thể biết link audit là thật bằng 4 bước: kiểm tra domain, kiểm tra tên dự án, kiểm tra phạm vi contract và kiểm tra ngày báo cáo so với phiên bản đang chạy.
Tiếp theo, đây là điểm người mới hay bỏ qua nhất. Một link audit đáng tin phải dẫn đến website chính thức của đơn vị audit hoặc một file báo cáo có nguồn gốc rõ ràng. Khi mở ra, bạn cần nhìn tối thiểu các mục sau: tên dự án hoặc protocol, ngày audit, auditors, scope, findings, trạng thái xử lý. Nếu domain lạ, file tải về không ghi rõ nguồn, trang chỉ có logo auditor nhưng không có content xác minh, khả năng cao đó là lớp trang trí. Ngoài ra, bạn nên xem báo cáo có ghi cụ thể bộ contract nào đã được kiểm, vì nhiều trường hợp chỉ một phần hệ thống được audit nhưng website lại diễn đạt như toàn bộ giao thức đã an toàn.
Cần đối chiếu những thông tin nào giữa website dự án và báo cáo audit?
Có 7 nhóm thông tin cần đối chiếu: tên dự án, chain, contract address, phiên bản contract, phạm vi audit, ngày audit và trạng thái fix lỗi.
Để minh họa rõ hơn, bạn nên đối chiếu theo thứ tự từ dễ đến khó. Đầu tiên là tên dự án và chain: liệu báo cáo audit đang nói về đúng protocol bạn đang xem, hay chỉ là một sản phẩm khác cùng hệ sinh thái. Thứ hai là contract address hoặc danh sách file/commit được audit: nếu website hiện dùng contract mới hơn nhưng vẫn gắn báo cáo cũ, giá trị tham khảo của audit giảm rất mạnh. Thứ ba là ngày báo cáo: dự án DeFi, bridge hoặc lending thay đổi nhanh thì báo cáo quá cũ dễ mất ý nghĩa thực chiến. Thứ tư là tình trạng findings: lỗi nghiêm trọng đã fix chưa, có unresolved issue nào còn treo không. Chính bước đối chiếu này mới biến việc xem audit từ thao tác bề mặt thành một quy trình đánh giá.
Làm thế nào để đọc nhanh một báo cáo audit mà vẫn đúng trọng tâm?
Phương pháp hiệu quả nhất là đọc theo 5 lớp: scope, executive summary, severity table, findings và remediation để nắm rủi ro cốt lõi mà không bị ngợp bởi chi tiết kỹ thuật.
Để bắt đầu, bạn cần hiểu rằng đọc nhanh không có nghĩa là đọc hời hợt. Mục tiêu của người mới không phải tự audit code như auditor, mà là đánh giá xem báo cáo có đủ sức thuyết phục hay không. Vì vậy, cách đọc đúng là đi từ phần bao quát tới phần có tính quyết định: scope cho biết họ kiểm cái gì, executive summary cho biết đánh giá chung, severity table cho biết lỗi nặng nhẹ, findings cho biết bản chất lỗi, còn remediation cho biết dự án đã xử lý ra sao. Đây là logic giúp bạn lọc nhanh mà vẫn đúng trọng tâm.
Báo cáo audit gồm những phần nào cần đọc trước?
Có 5 phần cần đọc trước trong một báo cáo audit: phạm vi kiểm tra, tóm tắt điều hành, bảng mức độ lỗi, danh sách findings và trạng thái khắc phục.
Cụ thể hơn, bạn hãy mở báo cáo và tìm những từ khóa như Scope, Executive Summary, Findings, Severity, Remediation hoặc Resolved/Unresolved. Nếu báo cáo không có scope rõ ràng, bạn khó biết auditor đã kiểm những gì. Nếu không có findings, bạn cũng không biết họ đã phát hiện vấn đề nào. Nếu không có trạng thái remediation, bạn không biết dự án đã sửa hay chưa. Với người mới, chỉ cần nắm vững năm phần này là đã vượt xa cách đọc theo cảm tính.
Mức độ Critical, High, Medium, Low, Informational khác nhau như thế nào?
Critical ảnh hưởng nghiêm trọng nhất, High gây rủi ro lớn, Medium đáng chú ý, Low ít ảnh hưởng hơn và Informational thường là khuyến nghị hoặc cải thiện chất lượng.
Tuy nhiên, cách đọc đúng không phải chỉ nhìn số lượng. Một dự án có nhiều mục Informational chưa chắc tệ hơn dự án có ít findings nhưng lại tồn tại một lỗi High chưa được xử lý. Một finding không nên được đánh giá chỉ bằng cảm giác, mà bằng mức độ dễ khai thác và hậu quả nếu bị khai thác. Vì thế, khi đọc báo cáo, bạn nên hỏi: lỗi nghiêm trọng nhất là gì, có ảnh hưởng đến tiền người dùng hay logic cốt lõi không, và dự án đã sửa triệt để chưa. Đây mới là cách tiếp cận đúng cho người dùng không chuyên.
Nên nhìn kết luận audit hay nên nhìn danh sách lỗ hổng trước?
Bạn nên nhìn cả hai, nhưng danh sách lỗ hổng và trạng thái xử lý quan trọng hơn phần kết luận vì chúng phản ánh rủi ro cụ thể thay vì đánh giá tổng quát.
Bên cạnh đó, phần kết luận thường hữu ích để nắm bức tranh chung, đặc biệt nếu bạn mới tiếp cận dự án. Nhưng nếu chỉ đọc kết luận, bạn dễ rơi vào bẫy diễn giải tích cực. Một báo cáo có thể kết luận rằng hệ thống đạt mức bảo mật tốt hơn sau remediation, song vẫn tồn tại những giới hạn rõ ràng về scope hoặc những điểm cần theo dõi sau triển khai. Vì vậy, cách đọc cân bằng là: đọc kết luận để hiểu tư thế chung, sau đó quay lại findings để biết điều gì đã thực sự xảy ra trong quá trình kiểm toán.
Ngoài audit, còn cần kiểm tra gì để tránh coin rác và scam?
Ngoài audit, bạn còn cần kiểm tra contract address, quyền quản trị, thanh khoản, tokenomics, minh bạch đội ngũ và tín hiệu cộng đồng để tránh coin rác và scam.
Hơn nữa, đây mới là phần biến bài viết từ “hướng dẫn xem audit” thành checklist đánh giá dự án có audit theo đúng nhu cầu thực tế của người tham gia crypto. Một dự án có audit nhưng contract không verify, tokenomics bất thường, ví team nắm quyền quá lớn hoặc thanh khoản dễ bị rút vẫn có thể là rủi ro rất cao. Audit giúp bạn đánh giá lớp mã nguồn đã được kiểm hay chưa; còn quyết định đầu tư an toàn lại đòi hỏi nhìn cả lớp quản trị, phân phối token và hành vi on-chain.
Để người đọc có một khung làm việc rõ ràng, bảng dưới đây tóm tắt những yếu tố ngoài audit cần kiểm tra trước khi đánh giá một dự án crypto:
| Yếu tố cần kiểm tra | Dấu hiệu tốt | Dấu hiệu rủi ro |
|---|---|---|
| Contract address | Công khai, verify source, khớp báo cáo audit | Không công khai hoặc không khớp |
| Quyền owner/admin | Có timelock, multisig, giới hạn rõ | Owner quá mạnh, có thể đổi tham số tùy ý |
| Thanh khoản | Khóa thanh khoản, độ sâu hợp lý | Thanh khoản mỏng, dễ rút |
| Tokenomics | Phân bổ minh bạch | Team/VC nắm tỷ lệ lớn không giải thích |
| Đội ngũ | Có hồ sơ, lịch sử sản phẩm | Ẩn danh hoàn toàn nhưng huy động mạnh |
| Cộng đồng | Tương tác tự nhiên, tài liệu rõ | Tương tác ảo, shill quá mức |
| Lịch sử cập nhật | Có changelog, audit update | Nâng cấp âm thầm, không công bố |
Kiểm tra audit với kiểm tra contract address có giống nhau không?
Không, kiểm tra audit và kiểm tra contract address không giống nhau vì audit đánh giá mã nguồn trong một phạm vi nhất định, còn kiểm tra contract address xác minh bạn đang nhìn đúng hợp đồng đang chạy.
Ngược lại với suy nghĩ phổ biến, nhiều người đọc được một báo cáo audit tốt rồi dừng lại mà quên kiểm tra contract address. Đây là lỗ hổng rất lớn trong quy trình DYOR. Bạn cần chắc rằng địa chỉ contract được website dự án công bố là địa chỉ contract đã được verify trên explorer và tương ứng với phạm vi audit. Nếu dự án đổi contract, triển khai proxy mới hoặc chạy nhiều contract vệ tinh mà báo cáo chỉ kiểm một phần, bạn phải điều chỉnh mức độ tin tưởng. Chính vì vậy, kiểm tra audit là bước đánh giá “đã từng được kiểm chưa”, còn kiểm tra contract address là bước xác minh “thứ bạn sắp tương tác có đúng là thứ đã được kiểm không”.
Những dấu hiệu nào cho thấy dự án có audit nhưng vẫn đáng nghi?
Có 6 dấu hiệu đáng nghi thường gặp: audit quá cũ, phạm vi quá hẹp, contract mới chưa audit, badge không có báo cáo gốc, quyền owner quá lớn và tokenomics thiếu minh bạch.
Cụ thể, bạn nên cảnh giác khi thấy dự án nói “đã audit” nhưng báo cáo từ rất lâu, trong khi sản phẩm đã thay đổi lớn; hoặc báo cáo chỉ kiểm một module nhỏ nhưng website lại dùng cách diễn đạt khiến người đọc hiểu lầm toàn bộ protocol đã an toàn. Ngoài ra, nếu source code không verify, contract triển khai khác với contract trong báo cáo, hay dự án không công bố trạng thái sửa lỗi, đó đều là tín hiệu đỏ. Về phía quản trị, nếu owner có thể thay đổi phí, blacklist ví, mint token hoặc di chuyển tài sản mà không có timelock hoặc multisig minh bạch, rủi ro vẫn ở mức cao dù dự án sở hữu một bản audit đẹp.
Người mới nên dùng checklist nào để tự đánh giá nhanh dự án?
Người mới nên dùng checklist 7 bước gồm: tìm audit, mở báo cáo gốc, đối chiếu contract, đọc findings, kiểm tra quyền quản trị, xem tokenomics và xác minh tín hiệu cộng đồng.
Để áp dụng ngay, bạn có thể dùng quy trình sau:
- Bước 1: Tìm link audit trên homepage, footer, docs hoặc whitepaper.
- Bước 2: Mở báo cáo gốc và kiểm tra domain của auditor.
- Bước 3: Đối chiếu tên dự án, chain, contract address, ngày audit và scope.
- Bước 4: Đọc nhanh severity table, findings và trạng thái remediation.
- Bước 5: Kiểm tra source code và contract address trên explorer.
- Bước 6: Xem quyền owner/admin, timelock, multisig và khả năng nâng cấp contract.
- Bước 7: Đánh giá tokenomics, thanh khoản, lịch sử cập nhật và chất lượng cộng đồng.
Đây chính là checklist đánh giá dự án có audit đủ gọn cho người mới nhưng vẫn giữ được logic của một quy trình sàng lọc nghiêm túc. Những hệ thống đáng tin cần nhiều lớp bảo vệ kết hợp: audit, triển khai an toàn, theo dõi liên tục và quản trị rủi ro sau khi code đi vào vận hành.
Vì sao một dự án có audit vẫn có thể rủi ro đối với nhà đầu tư crypto?
Một dự án có audit vẫn có thể rủi ro vì audit có thể đã cũ, phạm vi kiểm tra có thể giới hạn, contract có thể được nâng cấp sau đó và nhiều lớp rủi ro ngoài code không nằm trong báo cáo.
Đặc biệt, đây là ranh giới ngữ cảnh nơi bài viết chuyển từ phần trả lời trực tiếp truy vấn sang phần đào sâu ngữ nghĩa vi mô. Người đọc đến đây thường đã biết cách tìm audit và đọc report cơ bản, nhưng vẫn băn khoăn vì sao nhiều dự án “có audit” vẫn gặp sự cố hoặc khiến nhà đầu tư thua lỗ. Câu trả lời nằm ở chỗ audit không phải chiếc ô che toàn bộ rủi ro. Nó thường chỉ đánh giá code trong scope đã thỏa thuận, tại một thời điểm nhất định, dưới những giả định kỹ thuật cụ thể. Khi sản phẩm, quyền quản trị hoặc môi trường vận hành thay đổi, mức rủi ro của dự án cũng thay đổi theo.
Audit cũ và contract mới khác nhau như thế nào?
Audit cũ đánh giá một phiên bản contract trong quá khứ, còn contract mới có thể chứa logic, tham số hoặc bề mặt tấn công khác nên không thể mặc nhiên kế thừa độ tin cậy của báo cáo cũ.
Cụ thể hơn, nhiều báo cáo audit ghi rõ commit hash, file in-scope hoặc thời điểm kiểm tra. Điều đó có nghĩa là auditor đang đánh giá một tập mã rất cụ thể, không phải mọi phiên bản tương lai của dự án. Nếu sau này đội ngũ nâng cấp contract, thêm pool mới, sửa cơ chế phần thưởng hay thay đổi quyền admin, báo cáo cũ chỉ còn giá trị tham khảo lịch sử. Vì thế, khi gặp dự án khoe audit nhưng liên tục ra phiên bản mới, bạn phải tìm audit update, re-audit hoặc ít nhất là changelog minh bạch.
Upgradeable contract có làm kết quả audit bớt đáng tin hơn không?
Có, upgradeable contract có thể làm kết quả audit bớt đáng tin hơn nếu người dùng không kiểm tra cơ chế nâng cấp, quyền kiểm soát và việc thay đổi logic sau thời điểm audit.
Tuy nhiên, điều này không có nghĩa mọi upgradeable contract đều xấu. Trong thực tế, nhiều giao thức lớn dùng proxy để sửa lỗi, tối ưu sản phẩm và thích nghi với thị trường. Vấn đề nằm ở quản trị nâng cấp. Nếu quyền upgrade tập trung vào một ví duy nhất, không có timelock, không có multisig hoặc không có quy trình công bố minh bạch, nhà đầu tư sẽ phải gánh một rủi ro khác hẳn rủi ro trong bản code đã audit. Vì vậy, khi xem một dự án có cơ chế upgradeable, bạn cần hỏi thêm: ai có quyền nâng cấp, nâng cấp bằng cách nào, sau nâng cấp có audit lại không, và cộng đồng có đủ thời gian phản ứng không. Đây là lớp kiểm tra mà nhiều người bỏ quên khi chỉ nhìn vào badge audit smart contract.
Một báo cáo audit chỉ kiểm tra code hay còn bao gồm toàn bộ hệ thống dự án?
Một báo cáo audit thường chỉ kiểm tra phần code nằm trong phạm vi thỏa thuận, không mặc nhiên bao gồm toàn bộ hệ thống như frontend, oracle, bridge, vận hành hoặc rủi ro quản trị.
Để minh họa, nhiều báo cáo đều ghi rất rõ “scope of this assessment” hoặc “in scope were the following files”. Điều đó cho thấy auditor chỉ chịu trách nhiệm chuyên môn đối với phần được cung cấp để kiểm. Nếu website dự án dùng câu chữ khiến người dùng tưởng rằng toàn bộ sản phẩm đã được thẩm định end-to-end, đó là một cách truyền thông dễ gây ngộ nhận. Trong DeFi, rủi ro có thể đến từ oracle, bridge, multisig, key management, frontend bị xâm nhập, hoặc quyết định quản trị sai lầm. Những thứ này có thể nằm ngoài phạm vi của một bản audit code thuần túy. Do đó, khi đọc báo cáo, việc xem scope luôn quan trọng không kém việc xem số lượng lỗ hổng.
Dự án có nhiều audit từ nhiều đơn vị có tốt hơn một audit duy nhất không?
Có, nhiều audit độc lập thường tốt hơn một audit duy nhất vì chúng tăng độ phủ góc nhìn, khả năng phát hiện lỗi và mức độ kiểm chứng chéo, nhưng vẫn phải xem chất lượng và phạm vi thực tế.
Tóm lại, số lượng audit không phải chỉ số tuyệt đối, nhưng thường là dấu hiệu tích cực nếu các báo cáo đến từ những đơn vị uy tín, kiểm ở các giai đoạn khác nhau và phản ánh quá trình hoàn thiện hệ thống. Nhiều audit không chỉ cho thấy dự án chịu đầu tư vào bảo mật, mà còn cho thấy họ chấp nhận lặp lại quy trình phản biện kỹ thuật. Dù vậy, bạn vẫn phải quay lại câu hỏi cốt lõi: các audit đó kiểm cái gì, ở thời điểm nào, contract nào đang chạy và findings đã được xử lý đến đâu.
Như vậy, cách kiểm tra audit trên website dự án crypto hiệu quả không nằm ở việc nhìn thấy một logo rồi yên tâm, mà ở khả năng xác minh bằng chứng, đọc đúng phạm vi, đối chiếu đúng contract và đặt audit vào trong một khung đánh giá rộng hơn. Khi bạn làm được điều đó, audit sẽ trở thành một công cụ lọc rủi ro rất mạnh. Còn nếu bạn xem audit như vé thông hành tuyệt đối, chính nó lại có thể tạo ra cảm giác an toàn giả.




- T 2
- T 3
- T 4
- T 5
- T 6
- T 7
- CN