- Home
- audit smart contract
- Kiểm Tra Checklist Đánh Giá Dự Án Crypto Có Audit: 12 Tiêu Chí Quan Trọng Cho Nhà Đầu Tư
 Nguyễn Đức Minh 30/03/2026
Kiểm Tra Checklist Đánh Giá Dự Án Crypto Có Audit: 12 Tiêu Chí Quan Trọng Cho Nhà Đầu Tư
Một dự án crypto có audit không mặc định an toàn để đầu tư, nhưng đây vẫn là một tín hiệu tích cực nếu bạn biết cách đọc đúng. Cốt lõi của bài viết này là giúp bạn dùng một checklist thực chiến để đánh giá liệu audit của dự án có thật sự phản ánh chất lượng bảo mật, mức độ minh bạch và độ đáng tin hay chỉ là một nhãn dán marketing.
Tiếp theo, bạn cần hiểu rằng “có audit” mới chỉ trả lời một phần rất nhỏ của bài toán thẩm định. Nhà đầu tư vẫn phải kiểm tra thêm phạm vi audit, đơn vị audit, quyền quản trị contract, tokenomics, thanh khoản, dữ liệu on-chain và mức độ công khai của đội ngũ để tránh rơi vào bẫy niềm tin sai chỗ.
Bên cạnh đó, nhiều dự án từng có audit vẫn gặp sự cố vì audit là ảnh chụp tại một thời điểm, không phải lá chắn vĩnh viễn. Khi contract được nâng cấp, khi quyền admin quá lớn hoặc khi mô hình token thiếu bền vững, rủi ro vẫn có thể bùng lên dù báo cáo audit từng trông rất đẹp.
Sau đây, bài viết sẽ đi từ câu hỏi lớn nhất là dự án có audit có đáng tin không, sang định nghĩa checklist đánh giá, rồi bóc tách 12 tiêu chí quan trọng nhất để bạn áp dụng trước khi xuống tiền.

Dự án crypto có audit có thực sự an toàn để đầu tư không?
Có, dự án crypto có audit an toàn hơn tương đối so với dự án không audit, nhưng không đủ để kết luận đáng đầu tư vì còn phụ thuộc vào chất lượng audit, quyền quản trị contract và trạng thái vận hành thực tế sau audit.
Để hiểu rõ hơn câu hỏi “có audit thì có nên tin không”, bạn cần nhìn audit như một lớp kiểm tra bảo mật quan trọng chứ không phải chứng chỉ bảo đảm lợi nhuận hoặc bảo đảm không bao giờ xảy ra sự cố.
Audit có phải là bằng chứng tuyệt đối cho độ an toàn của dự án không?
Không, audit không phải bằng chứng tuyệt đối cho độ an toàn của dự án vì ít nhất có ba lý do lớn: audit chỉ phản ánh code trong một phạm vi xác định, audit diễn ra tại một thời điểm cụ thể, và audit không thay thế được việc đánh giá quyền quản trị, mô hình vận hành hay tokenomics.
Cụ thể hơn, audit smart contract là quá trình phân tích chi tiết mã nguồn để phát hiện lỗ hổng bảo mật, thực hành code kém và điểm chưa tối ưu trước khi dự án vận hành rộng hơn. Ngay trong cách hiểu này, audit là một hình thức phát hiện và khắc phục rủi ro, không phải một lời cam kết rằng contract sẽ miễn nhiễm với mọi hình thức khai thác.
Vì vậy, nếu bạn chỉ nhìn vào dòng chữ “Audited by X” rồi bỏ qua các lớp kiểm tra khác, bạn đang dùng audit sai vai trò. Audit nên được xem là một dấu hiệu cần có trong quá trình sàng lọc, nhưng quyết định đầu tư phải dựa trên cả dữ liệu on-chain, cơ chế quản trị, thanh khoản, lịch unlock token và độ minh bạch của dự án.
Vì sao nhiều dự án có audit vẫn có thể gặp sự cố hoặc bị khai thác?
Có ba nhóm nguyên nhân khiến dự án đã audit vẫn có thể gặp sự cố: contract bị thay đổi sau audit, quyền đặc biệt của admin tạo ra rủi ro ngoài phạm vi người đọc thông thường, và kiến trúc nâng cấp hoặc tích hợp ngoài contract làm phát sinh bề mặt tấn công mới.
Bên cạnh đó, quyền quản trị trong smart contract quyết định ai có thể mint token, đóng băng chuyển nhượng, đổi tham số hoặc tác động lên hệ thống. Khi quyền này tập trung quá lớn vào một ví owner hoặc một nhóm rất nhỏ, nguy cơ không chỉ đến từ hacker mà còn đến từ sai sót vận hành hoặc lạm quyền nội bộ.
Một lớp rủi ro khác nằm ở mô hình proxy và upgradeability. Khi dự án dùng proxy để thay implementation phía sau, độ phức tạp kỹ thuật tăng lên; nếu quản trị nâng cấp yếu hoặc implementation mới không còn khớp với snapshot đã audit, báo cáo cũ có thể mất giá trị rất nhanh.
Do đó, audit là một điểm cộng quan trọng nhưng không phải kết luận cuối cùng. Bạn phải đọc thêm cách contract vận hành thực tế, cách quyền hạn được phân bổ và cách dự án quản lý thay đổi sau audit.
Checklist đánh giá dự án crypto có audit là gì?
Checklist đánh giá dự án crypto có audit là bộ tiêu chí thẩm định dùng để kiểm tra đồng thời báo cáo audit, mã nguồn thực tế, quyền quản trị, tokenomics, thanh khoản và mức độ minh bạch của dự án trước khi đầu tư.
Để bắt đầu, bạn nên hiểu checklist này không nhằm thay thế chuyên gia bảo mật mà giúp nhà đầu tư tránh sai lầm phổ biến: nhìn audit như một “con dấu uy tín” mà không kiểm tra phần còn lại của dự án.
Checklist này cần bao gồm những nhóm tiêu chí cốt lõi nào?
Có 4 nhóm tiêu chí chính trong checklist đánh giá dự án có audit: nhóm audit và bảo mật contract, nhóm quyền quản trị và nâng cấp, nhóm tokenomics và dòng tiền, và nhóm minh bạch vận hành của dự án.
Cụ thể, nhóm thứ nhất tập trung vào câu hỏi báo cáo audit đến từ đâu, có công khai không, cover những contract nào và các lỗi critical/high đã được sửa chưa. Đây là phần nền vì nếu bạn không nắm phạm vi audit, bạn chưa biết mình đang tin vào cái gì.
Nhóm thứ hai xoay quanh quyền admin, multisig, timelock, khả năng pause, mint, blacklist hoặc thay đổi phí. Đây là nơi nhiều người bỏ qua, dù trên thực tế đây là trục kiểm soát toàn bộ hệ thống.
Nhóm thứ ba là tokenomics, thanh khoản và lịch unlock. Phần này không trả lời “code có lỗi không” mà trả lời “mô hình có thể gây áp lực bán, pha loãng hoặc xả hàng nội bộ hay không”. Đây cũng là chỗ bạn có thể mở rộng suy nghĩ sang câu hỏi chi phí audit và vì sao đắt: lý do là kiểm toán tốt không chỉ đọc code bề mặt mà còn đòi hỏi thời gian rà soát logic, quyền hạn, tương tác module và rủi ro hệ thống, nên báo cáo chất lượng cao luôn tốn chuyên môn sâu và nguồn lực đáng kể.
Nhóm thứ tư là minh bạch đội ngũ, sản phẩm, dữ liệu on-chain và cộng đồng. Một dự án có audit nhưng không có người dùng thật, không có bằng chứng triển khai rõ ràng hoặc ví nội bộ di chuyển token bất thường thì vẫn đáng bị xếp vào nhóm rủi ro cao.
Nhà đầu tư mới nên dùng checklist này theo cách nào để tránh bỏ sót rủi ro?
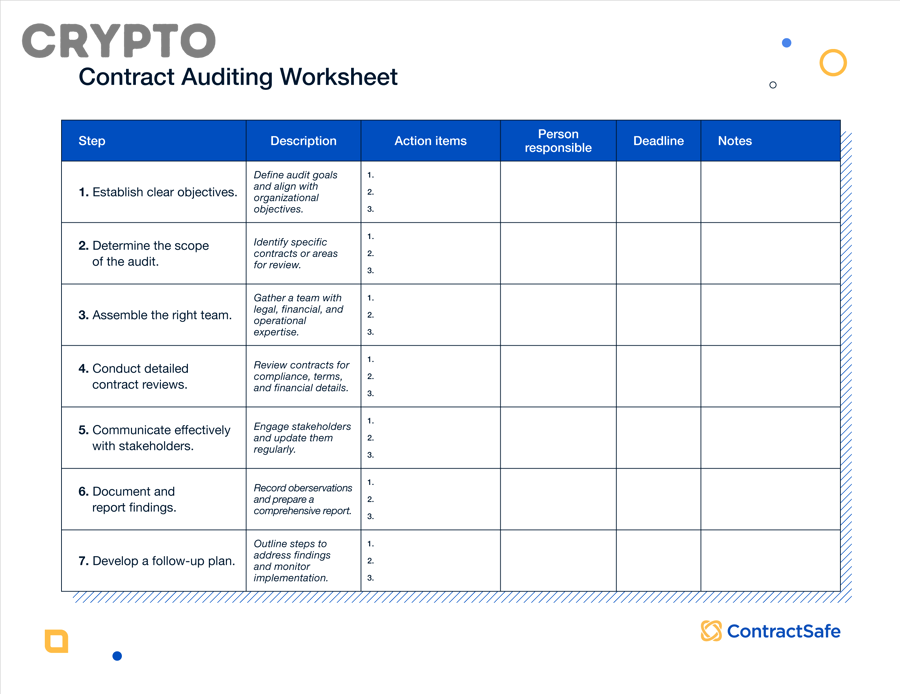
Phương pháp hiệu quả nhất là dùng checklist theo 3 bước: xác minh audit, chấm điểm quyền và dòng tiền, rồi đối chiếu với dữ liệu vận hành thực tế để đưa ra kết luận rủi ro thấp, trung bình hoặc cao.
Tiếp theo, ở bước xác minh audit, bạn nên kiểm tra audit trên website dự án trước, sau đó đối chiếu lại với đường dẫn báo cáo gốc từ chính đơn vị audit hoặc repo chính thức của dự án. Nếu website chỉ ghi tên công ty audit mà không dẫn tới báo cáo cụ thể, không nêu phạm vi kiểm toán hoặc không hiển thị trạng thái các lỗi đã khắc phục, bạn phải xem đó là tín hiệu cần cảnh giác.
Ở bước chấm điểm quyền và dòng tiền, bạn không cần làm như auditor chuyên nghiệp. Bạn chỉ cần tự hỏi: owner có thể mint thêm token không, có thể pause hợp đồng không, có thể đổi phí giao dịch không, thanh khoản có bị khóa không, token team unlock khi nào, ví nội bộ có dịch chuyển bất thường không. Nếu nhiều câu trả lời nằm ở vùng “có thể thao túng”, bạn nên hạ điểm dự án dù báo cáo audit vẫn tồn tại.
Ở bước đối chiếu thực tế, bạn xem sản phẩm đã chạy chưa, cộng đồng có hoạt động thật không, contract đã verify trên explorer chưa, có dùng proxy không, implementation hiện tại có trùng với phiên bản từng audit không. Chính bước thứ ba này giúp bạn tránh bẫy “audit đẹp trên giấy nhưng vận hành mờ trên chain”.
Những tiêu chí nào cần kiểm tra khi đánh giá dự án crypto đã có audit?
Có 12 tiêu chí chính cần kiểm tra khi đánh giá dự án crypto đã có audit: đơn vị audit, báo cáo công khai, phạm vi audit, trạng thái khắc phục lỗi, độ khớp contract thực tế, quyền admin, multisig/timelock, tokenomics, lịch unlock, thanh khoản, dữ liệu on-chain và mức độ minh bạch của đội ngũ cùng sản phẩm.
Dưới đây là phần trọng tâm nhất của bài viết, vì toàn bộ search intent “checklist đánh giá dự án có audit” thực chất nằm ở việc bạn có biết soi đúng 12 điểm này hay không.
Có thể nhóm 12 tiêu chí đánh giá thành các cụm nào để dễ kiểm tra?
Có 4 cụm lớn để kiểm tra nhanh 12 tiêu chí: cụm bảo mật audit, cụm quyền quản trị, cụm dòng tiền token, và cụm vận hành thực tế.
Cụm bảo mật audit gồm 5 điểm đầu: ai audit, báo cáo có public không, audit cover hợp đồng nào, lỗi critical/high đã xử lý chưa, và contract đang chạy có đúng bản đã audit không. Đây là phần bạn phải ưu tiên đọc đầu tiên vì nếu contract thực tế không trùng snapshot audit, mọi kết luận phía sau có thể lệch.
Cụm quyền quản trị gồm quyền owner, role đặc biệt, multisig, timelock và khả năng nâng cấp. Một owner sai hoặc quyền hạn quá tập trung có thể tác động trực tiếp lên hệ thống theo hướng bất lợi cho người dùng.
Cụm dòng tiền token gồm tokenomics, lịch unlock, thanh khoản và dòng token từ ví nội bộ. Đây là nơi bạn đọc xem dự án có thể bị xả hàng hay không, có phụ thuộc vào một ví lớn hay không, và liệu cầu sử dụng thật có đủ hấp thụ nguồn cung mới không.
Cụm vận hành thực tế gồm dữ liệu on-chain, sản phẩm, người dùng và cộng đồng. Một protocol an toàn trên code nhưng không có traction hoặc minh bạch vận hành thấp vẫn là khoản đầu tư cần dè chừng.
12 tiêu chí quan trọng nhất trong checklist đánh giá dự án có audit là gì?
Có 12 tiêu chí quan trọng nhất, và bạn nên đi theo đúng thứ tự sau để tránh kiểm tra rời rạc.
1) Đơn vị audit là ai?
Bạn cần xem đó là công ty nào, có hồ sơ audit Web3 rõ ràng không, có chuyên về loại contract mà dự án đang dùng không. Tên tuổi lớn không đảm bảo tuyệt đối, nhưng đơn vị có uy tín thường có quy trình minh bạch hơn.
2) Báo cáo audit có công khai không?
Một dự án đáng tin thường cho đọc báo cáo hoặc ít nhất cung cấp link xác thực. Nếu chỉ nói “đã audit” mà không public tài liệu, bạn không có cơ sở kiểm tra.
3) Audit cover những contract nào?
Đây là điểm sống còn. Có dự án chỉ audit token contract phụ, trong khi module staking, vault, bridge hoặc admin controller lại nằm ngoài phạm vi.
4) Các lỗi critical/high đã được fix chưa?
Đừng chỉ đọc phần phát hiện lỗi; hãy đọc cả trạng thái remediation. Báo cáo tốt thường ghi rõ issue nào đã sửa, issue nào accepted risk, issue nào deferred.
5) Contract đang chạy có khớp bản đã audit không?
Bạn cần so mã nguồn verify trên explorer với commit hoặc phiên bản audit. Nếu hợp đồng đã thay đổi sau audit mà không tái audit, rủi ro tăng đáng kể.
6) Quyền admin có quá lớn không?
Kiểm tra owner có thể mint, pause, blacklist, đổi tham số, rút tài sản, thay oracle hoặc thay implementation không. Quyền càng lớn, niềm tin bạn phải đặt vào con người càng nhiều.
7) Có multisig hoặc timelock không?
Multisig phân tán quyền phê duyệt; timelock tạo thời gian cho cộng đồng quan sát thay đổi. Hai lớp này thường là dấu hiệu quản trị trưởng thành hơn so với một ví owner đơn.
8) Tokenomics có hợp lý không?
Xem tổng cung, phân bổ cho team, quỹ đầu tư, treasury, incentive và cơ chế phát hành thêm. Tokenomics xấu có thể phá hỏng một dự án dù code sạch.
9) Lịch unlock token có gây áp lực bán không?
Nếu lượng unlock lớn rơi vào các mốc gần nhau, đặc biệt cho seed/private/team, bạn phải đánh giá nguy cơ áp lực xả.
10) Thanh khoản có minh bạch và bị khóa không?
Với token giao dịch trên DEX, thanh khoản khóa hay không, thời gian khóa bao lâu, pool do ai kiểm soát là các câu hỏi bắt buộc.
11) Dữ liệu on-chain có bất thường không?
Xem ví nội bộ, ví deployer, treasury, hoạt động chuyển token lớn, lượng nắm giữ tập trung và các đợt di chuyển trước sự kiện unlock.
12) Đội ngũ, sản phẩm và cộng đồng có minh bạch không?
Dự án có sản phẩm thật không, tài liệu rõ không, roadmap có tiến độ không, cộng đồng có tương tác thật không. Đây là lớp cuối cùng để kiểm chứng xem audit có đi kèm chất lượng vận hành hay không.
Nếu muốn áp dụng nhanh, bạn có thể tự chấm 1 điểm cho mỗi tiêu chí đạt chuẩn, 0 điểm cho tiêu chí thiếu minh bạch, và -1 điểm cho tiêu chí xuất hiện cờ đỏ rõ ràng. Tổng điểm càng thấp, xác suất phải đứng ngoài càng cao. Cách này không thay thế phân tích sâu nhưng đủ hữu ích cho vòng lọc đầu.
Làm thế nào để so sánh dự án có audit tốt với dự án chỉ dùng audit để marketing?
Dự án có audit tốt thắng ở tính minh bạch và khả năng kiểm chứng, còn dự án chỉ dùng audit để marketing thường chỉ thắng ở bề mặt truyền thông nhưng yếu ở chiều sâu bảo mật và quản trị.
Hãy cùng khám phá sự khác biệt này, vì trên thực tế nhiều nhà đầu tư không thua vì thiếu thông tin, mà thua vì không biết phân biệt thông tin “để xem” với thông tin “để xác minh”.
Dự án có audit chất lượng và dự án “có audit cho có” khác nhau ở đâu?
Dự án có audit chất lượng khác dự án “có audit cho có” ở 4 điểm: báo cáo công khai, phạm vi kiểm toán rõ, tình trạng sửa lỗi minh bạch và contract thực tế có thể kiểm chứng được.
Cụ thể, dự án nghiêm túc thường để link báo cáo rõ trên website, tài liệu hoặc GitHub chính thức; còn dự án làm marketing thường chỉ gắn logo công ty audit. Dự án nghiêm túc cũng nêu rõ audit đã cover module nào, ngày audit, commit hoặc phiên bản nào, và trạng thái xử lý từng issue.
Trong khi đó, dự án “có audit cho có” thường né phần khó nhất: đối chiếu contract đang chạy với bản đã audit. Đây là lý do bạn không nên dừng ở bước nhìn logo, mà phải chuyển sang bước kiểm tra hash, source verify, proxy implementation và lịch sử nâng cấp.
Khi dự án dùng proxy để nâng cấp, bạn càng phải kiểm tra kỹ hơn. Nếu quyền nâng cấp tập trung, không timelock, không công khai implementation mới hoặc không tái audit sau thay đổi lớn, bạn phải coi audit cũ là dữ liệu tham khảo chứ không phải bằng chứng hiện hành.
Nhà đầu tư nên ưu tiên dự án nào khi hai dự án cùng đều ghi “đã audit”?
Khi hai dự án đều ghi “đã audit”, bạn nên ưu tiên dự án thắng ở 3 tiêu chí: khả năng kiểm chứng độc lập, quyền quản trị an toàn hơn và bằng chứng sử dụng thực tế mạnh hơn.
Tuy nhiên, so sánh này không nên làm bằng cảm tính. Bạn cần nhìn theo thứ tự. Thứ nhất, dự án nào cho bạn đọc được báo cáo và xem được contract đang chạy. Thứ hai, dự án nào giảm niềm tin tập trung tốt hơn, chẳng hạn dùng multisig, timelock, role tách biệt thay vì một owner nắm toàn quyền. Thứ ba, dự án nào có sản phẩm, người dùng hoặc hoạt động on-chain thực hơn.
Nếu một dự án có audit bởi đơn vị tốt nhưng owner vẫn có thể mint vô hạn, thay oracle tùy ý hoặc đổi phí không cần timelock, thì chất lượng đầu tư chưa chắc cao bằng một dự án audit bởi đơn vị ít nổi hơn nhưng quản trị minh bạch và contract dễ kiểm chứng hơn. Tư duy đúng ở đây là: đừng so danh tiếng audit trước, hãy so khả năng bị lạm dụng sau audit.

Những trường hợp nào khiến nhà đầu tư hiểu sai về giá trị của audit trong dự án crypto?
Có 4 trường hợp phổ biến khiến nhà đầu tư hiểu sai giá trị của audit: nhầm audit công khai với audit chất lượng, bỏ qua rủi ro upgradeable contract, xem nhẹ quyền đặc biệt của admin và đồng nhất audit code với đánh giá tokenomics.
Bên cạnh phần checklist cốt lõi, đây là ranh giới ngữ cảnh giúp bạn đi sâu hơn vào các ngộ nhận vi mô nhưng lại ảnh hưởng trực tiếp đến quyết định đầu tư.
Audit report công khai và audit report không công khai khác nhau như thế nào?
Audit report công khai tốt hơn rõ rệt về mặt kiểm chứng, còn audit report không công khai khiến nhà đầu tư phải tin dự án nhiều hơn thay vì tự xác minh.
Cụ thể, khi báo cáo công khai, bạn có thể đọc phạm vi audit, số lượng issue, mức độ severity, trạng thái remediation và ngày phát hành. Khi báo cáo không công khai, toàn bộ quy trình đánh giá bị nén lại thành một câu marketing. Khoảng trống thông tin đó làm tăng bất cân xứng giữa dự án và nhà đầu tư.
Vì vậy, nếu dự án không public báo cáo, bạn nên yêu cầu thêm bằng chứng: contract đã verify chưa, commit nào được audit, version hiện tại có đổi không, và đơn vị audit có xác nhận công khai hay không. Chỉ khi các mắt xích này nối được với nhau, audit mới có giá trị sử dụng trong quyết định đầu tư.
Vì sao contract đã upgrade hoặc dùng proxy có thể khiến audit cũ kém giá trị?
Contract đã upgrade hoặc dùng proxy có thể khiến audit cũ kém giá trị vì logic thực thi hiện tại có thể khác snapshot từng được kiểm toán, trong khi storage, implementation và quyền nâng cấp lại tạo thêm rủi ro hệ thống.
Cụ thể hơn, proxy pattern cho phép thay implementation phía sau mà không đổi địa chỉ người dùng tương tác. Đây là tính năng rất mạnh cho sản phẩm Web3, nhưng cũng là lý do audit phải được đọc cùng với câu hỏi “version đang chạy hiện nay là gì” thay vì chỉ hỏi “dự án từng có audit chưa”.
Nếu dự án có quyền nâng cấp tập trung, không timelock, không công khai implementation mới hoặc không tái audit sau thay đổi lớn, bạn phải coi audit cũ là dữ liệu tham khảo chứ không phải chứng cứ hiện hành.
Quyền mint, pause, blacklist hoặc đổi thuế token có phải là tín hiệu rủi ro không?
Có, đây là tín hiệu rủi ro quan trọng vì các quyền đặc biệt này cho phép một chủ thể tác động trực tiếp tới cung token, khả năng giao dịch và trải nghiệm người nắm giữ.
Với nhà đầu tư, ý nghĩa thực chiến là rất rõ: nếu token có hàm blacklist, pause hoặc đổi tax, bạn không được chỉ nhìn vào lợi ích “chống bot” hay “quản trị linh hoạt”. Bạn phải hỏi ngược lại: ai có quyền kích hoạt, trong điều kiện nào, có timelock không, có multisig không, và lịch sử sử dụng quyền đó ra sao.
Audit smart contract và đánh giá tokenomics khác nhau ở điểm nào?
Audit smart contract tập trung vào độ an toàn và chất lượng logic của mã nguồn, còn đánh giá tokenomics tập trung vào độ bền vững kinh tế của mô hình token, phân phối cung và động lực hành vi của người tham gia.
Ngược lại với suy nghĩ phổ biến, một contract có thể được audit tốt nhưng tokenomics vẫn xấu. Ví dụ, code vesting có thể chạy đúng, nhưng lịch unlock vẫn quá dày; contract fee có thể không lỗi, nhưng tỷ lệ phân bổ cho nội bộ vẫn quá lớn; staking contract có thể an toàn, nhưng lợi suất phát ra vượt xa nhu cầu thật của giao thức.
Đây là lý do nhà đầu tư cần tách hai tầng phân tích. Tầng một hỏi: code có an toàn tương đối không? Tầng hai hỏi: mô hình có bền không? Nếu chỉ trả lời tầng một, bạn mới thẩm định được công nghệ; muốn đầu tư, bạn còn phải thẩm định kinh tế của dự án.
Tóm lại, audit là điều nên có nhưng không phải điều đủ có. Cách dùng đúng nhất là xem audit như một điểm mở đầu của quá trình thẩm định, sau đó kiểm tra tiếp 12 tiêu chí đã nêu để xác định xem dự án đang có bảo mật thật, minh bạch thật và cấu trúc vận hành đủ trưởng thành hay chưa. Khi bạn biết nhìn vượt qua logo “đã audit”, bạn sẽ tránh được phần lớn bẫy phổ biến mà nhà đầu tư crypto mới thường gặp.




- T 2
- T 3
- T 4
- T 5
- T 6
- T 7
- CN