- Home
- blockchain hoạt động như thế nào
- Giải Mã Cơ Chế Tạo Khối và Liên Kết Khối trong Blockchain: Từ Hash đến Chuỗi Bất Biến
 Nguyễn Đức Minh 04/03/2026
Giải Mã Cơ Chế Tạo Khối và Liên Kết Khối trong Blockchain: Từ Hash đến Chuỗi Bất Biến
Blockchain hoạt động dựa trên một nguyên lý cốt lõi tưởng chừng đơn giản nhưng lại cực kỳ tinh tế: mọi dữ liệu giao dịch đều được đóng gói vào từng khối riêng biệt, và các khối này được liên kết chặt chẽ với nhau bằng mật mã học để tạo thành một chuỗi không thể giả mạo. Đây chính là lý do tại sao công nghệ blockchain được xem là nền tảng bảo mật vượt trội so với mọi hệ thống lưu trữ dữ liệu tập trung truyền thống — không phải vì nó phức tạp, mà vì cấu trúc liên kết của nó khiến việc can thiệp trở nên gần như bất khả thi.
Để hiểu rõ điều này, cần bắt đầu từ đơn vị nhỏ nhất: một khối (block). Mỗi khối không chỉ chứa dữ liệu giao dịch thông thường, mà còn mang theo một “dấu vân tay số” gọi là hash — một chuỗi ký tự duy nhất đại diện cho toàn bộ nội dung bên trong khối đó. Chính hash này trở thành cầu nối kết nối khối hiện tại với khối tiếp theo trong chuỗi.
Bên cạnh hash, vai trò của cơ chế đồng thuận cũng không kém phần quan trọng. Trước khi một khối mới được phép liên kết vào chuỗi chính thức, toàn bộ mạng lưới phải đạt được sự thống nhất thông qua các thuật toán như Proof of Work hay Proof of Stake. Quá trình này đảm bảo rằng không một cá nhân hay tổ chức nào có thể đơn phương thêm khối giả mạo vào blockchain.
Sau đây, bài viết sẽ đi sâu phân tích từng thành phần trong cơ chế tạo khối và liên kết khối — từ cấu trúc nội tại của một block, vai trò của Merkle Tree, quy trình đồng thuận, cho đến những biến thể hiếm gặp như Orphan Block và DAG — để bạn có thể hiểu toàn diện cách blockchain thực sự vận hành từ bên trong.
Cơ chế tạo khối trong Blockchain là gì?
Khối (block) trong Blockchain là đơn vị lưu trữ dữ liệu cơ bản, được tạo ra từ tập hợp các giao dịch đã được xác nhận, mang theo ba thành phần bắt buộc là Data, Hash và Previous Hash để đảm bảo tính toàn vẹn và liên kết trong chuỗi.
Cụ thể hơn, quá trình tạo khối bắt đầu từ khi các giao dịch của người dùng được phát tán lên mạng lưới và tạm thời lưu trữ tại một “hàng chờ” gọi là mempool (memory pool). Tại đây, các giao dịch xếp hàng chờ được miner hoặc validator chọn lựa và đóng gói vào một khối mới. Mỗi khối được tạo ra đều được gán một mã hash duy nhất đại diện cho toàn bộ nội dung của nó — và chính mã hash này sẽ trở thành “khóa liên kết” với khối kế tiếp.

Một khối trong Blockchain chứa những thành phần nào?
Mỗi khối trong Blockchain được chia thành hai phần rõ ràng: Block Header và Block Body. Đây là sự phân tách quan trọng giúp hệ thống xác minh nhanh mà không cần đọc toàn bộ dữ liệu giao dịch.
Block Header là phần “tiêu đề” của khối, chứa các trường siêu dữ liệu quan trọng:
| Trường | Vai trò |
|---|---|
| Version | Phiên bản giao thức blockchain đang sử dụng |
| Previous Hash | Mã hash của khối ngay trước đó trong chuỗi |
| Merkle Root | Hash tổng hợp đại diện cho toàn bộ giao dịch trong khối |
| Timestamp | Thời điểm khối được tạo |
| Difficulty Target | Độ khó yêu cầu để tìm được hash hợp lệ |
| Nonce | Số được thay đổi liên tục để tìm hash thỏa mãn điều kiện |
Bảng trên tóm tắt 6 trường trong Block Header — mỗi trường đảm nhận một vai trò riêng trong việc bảo mật và liên kết khối.
Block Body là phần chứa danh sách toàn bộ giao dịch đã được xác nhận trong khối đó. Tùy thuộc vào loại blockchain, block body có thể chứa hàng trăm đến hàng nghìn giao dịch. Ví dụ, một khối Bitcoin trung bình chứa khoảng 2.000–3.000 giao dịch với dung lượng tối đa 1MB (hoặc 4MB với SegWit).
Hash (Mã băm) là gì và tại sao nó là nền tảng của cơ chế tạo khối?
Hash là một chuỗi ký tự số và chữ cái có độ dài cố định, được tạo ra từ dữ liệu đầu vào bất kỳ thông qua hàm băm mật mã (cryptographic hash function) — và đây chính là trụ cột của toàn bộ cơ chế bảo mật blockchain.
Để hiểu vai trò của hash, cần nắm rõ ba tính chất đặc trưng của nó:
- Tính một chiều (One-way): Từ dữ liệu gốc có thể tính ra hash, nhưng không thể làm ngược lại — tức là từ hash không thể suy ngược ra dữ liệu ban đầu.
- Tính duy nhất (Deterministic & Unique): Cùng một dữ liệu đầu vào luôn cho ra cùng một hash. Hai dữ liệu khác nhau gần như không thể tạo ra cùng một hash (collision resistance).
- Tính nhạy cảm cao (Avalanche Effect): Thay đổi dù chỉ một ký tự trong dữ liệu gốc sẽ tạo ra một hash hoàn toàn khác biệt.
Ví dụ minh họa với SHA-256 (thuật toán hash của Bitcoin):
- Dữ liệu:
"Hello"→ Hash:185f8db32921bd46d35d8... - Dữ liệu:
"hello"(chỉ đổi chữ H thành h) → Hash:2cf24dba5fb0a30e26e8...
Hai hash hoàn toàn khác nhau dù chỉ thay đổi một ký tự. Chính đặc tính này khiến việc làm giả dữ liệu trong blockchain trở nên cực kỳ khó khăn.
Genesis Block là gì và nó khác gì so với các khối thông thường?
Genesis Block là khối đặc biệt duy nhất trong toàn bộ chuỗi blockchain: không có khối nào đứng trước nó, nên trường Previous Hash của Genesis Block được mặc định là một chuỗi số 0 (000...000).
Đây là điểm khác biệt rõ nhất so với mọi khối thông thường, vốn luôn phải tham chiếu đến hash của khối liền trước. Genesis Block đóng vai trò như “neo điểm” (anchor point) của toàn bộ hệ thống — tất cả các khối sau đều có thể truy vết ngược về khối gốc này để xác minh tính hợp lệ của chuỗi.
Genesis Block của Bitcoin được Satoshi Nakamoto tạo ra vào ngày 3 tháng 1 năm 2009. Điều thú vị là Satoshi đã nhúng vào block này một dòng chú thích: “The Times 03/Jan/2009 Chancellor on brink of second bailout for banks” — một tiêu đề báo thực tế của tờ The Times ngày hôm đó, được xem như một tuyên ngôn về lý do ra đời của Bitcoin trong bối cảnh khủng hoảng tài chính.
Cơ chế liên kết khối hoạt động như thế nào?
Cơ chế liên kết khối trong Blockchain hoạt động bằng cách nhúng hash của khối trước vào header của khối tiếp theo thông qua trường Previous Hash, tạo ra một chuỗi phụ thuộc tuyến tính mà bất kỳ thay đổi nào ở một mắt xích đều kéo sập toàn bộ các liên kết phía sau.
Hình dung đơn giản nhất là một dây xích: mỗi mắt xích móc vào mắt xích trước nó. Nếu ai đó cố tình uốn cong một mắt xích ở giữa, toàn bộ dây xích từ điểm đó trở đi sẽ bị gãy và không còn khớp với phần trước. Đây chính là lý do tại sao blockchain được gọi là “chuỗi bất biến.”
Previous Hash liên kết các khối với nhau như thế nào?
Previous Hash là trường dữ liệu trong Block Header lưu trữ chính xác giá trị hash của khối liền trước, và đây là cơ chế kỹ thuật tạo nên sự liên kết không thể phá vỡ giữa các khối.
Hãy xem sơ đồ liên kết đơn giản dưới đây:
[Block 1] [Block 2] [Block 3]
Hash: A1B2C3 → PrevHash: A1B2C3 → PrevHash: D4E5F6 Hash: D4E5F6 Hash: G7H8I9
Block 2 chứa hash của Block 1 trong trường Previous Hash. Block 3 chứa hash của Block 2. Nếu kẻ tấn công muốn thay đổi dữ liệu trong Block 1, hash của Block 1 sẽ thay đổi — điều này làm cho Previous Hash trong Block 2 không còn khớp, kéo theo hash của Block 2 thay đổi, và tiếp tục làm hỏng Previous Hash của Block 3. Hiệu ứng domino này lan ra toàn bộ chuỗi từ điểm bị tấn công trở đi.
Merkle Tree đóng vai trò gì trong quá trình liên kết và xác minh khối?
Merkle Tree là cấu trúc dữ liệu dạng cây nhị phân được dùng để tóm tắt toàn bộ giao dịch trong một khối thành một giá trị hash duy nhất gọi là Merkle Root — và giá trị này được lưu trực tiếp trong Block Header.
Cơ chế hoạt động của Merkle Tree diễn ra như sau: mỗi giao dịch được hash riêng lẻ để tạo ra các “lá” (leaf nodes). Sau đó, các hash được ghép đôi và hash tiếp lên tầng trên, cứ như vậy cho đến khi chỉ còn một hash duy nhất ở đỉnh cây — đó chính là Merkle Root.
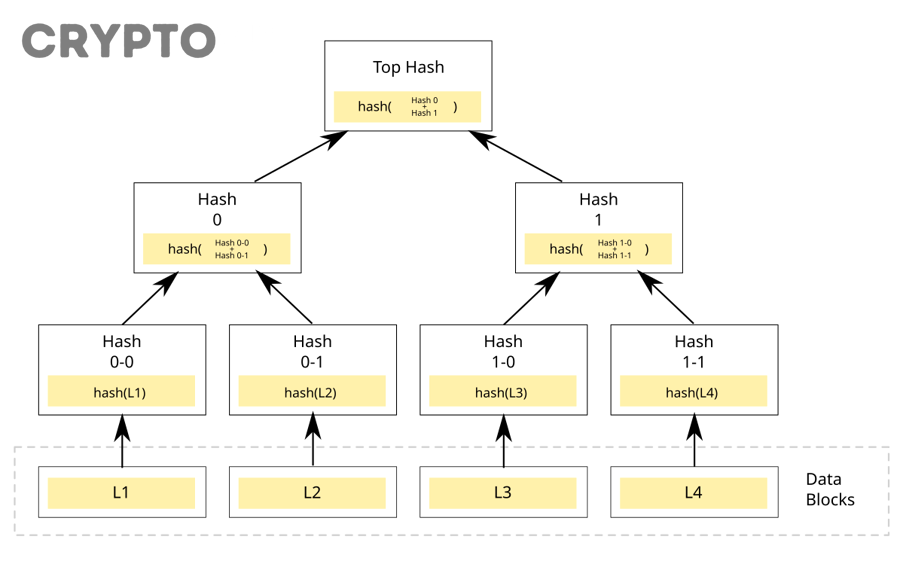
Ý nghĩa thực tiễn của Merkle Tree thể hiện rõ nhất trong kỹ thuật SPV (Simplified Payment Verification): một node nhẹ (light node) không cần tải toàn bộ blockchain về máy — nó chỉ cần tải Block Header và sử dụng Merkle Proof để xác minh rằng một giao dịch cụ thể có tồn tại trong khối hay không, chỉ bằng một vài phép tính hash đơn giản. Đây là lý do các ví crypto trên điện thoại có thể hoạt động mà không cần lưu trữ hàng trăm GB dữ liệu blockchain.
Có thể thay đổi dữ liệu trong một khối đã được liên kết không?
Không — về mặt kỹ thuật, việc thay đổi dữ liệu trong một khối đã được liên kết vào chuỗi là gần như bất khả thi, vì kẻ tấn công phải đồng thời tính lại hash của tất cả các khối phía sau và thuyết phục hơn 51% mạng lưới chấp nhận chuỗi giả mạo đó.
Cụ thể, để giả mạo thành công Block số 500.000 trong chuỗi Bitcoin, kẻ tấn công phải:
- Tính lại hash hợp lệ (thỏa mãn Difficulty Target) cho Block 500.000 sau khi sửa dữ liệu
- Tính lại hash cho Block 500.001, 500.002… cho đến khối mới nhất
- Thực hiện toàn bộ việc này nhanh hơn tốc độ mà toàn bộ mạng lưới đang đào khối mới
- Kiểm soát hơn 51% tổng hashrate của mạng để chuỗi giả mạo được chấp nhận
Với mạng Bitcoin hiện tại có hàng triệu máy đào hoạt động song song, đây là điều không khả thi về mặt kinh tế và kỹ thuật. Chính sự kết hợp giữa liên kết hash và cơ chế đồng thuận phi tập trung tạo nên tính bất biến thực sự của blockchain.
Cơ chế đồng thuận nào được dùng để xác nhận và thêm khối mới vào chuỗi?
Có hai cơ chế đồng thuận chính được sử dụng để xác nhận và thêm khối mới: Proof of Work (PoW) áp dụng trong Bitcoin và Proof of Stake (PoS) áp dụng trong Ethereum sau The Merge — mỗi cơ chế có cách thức xác thực khối khác nhau nhưng đều đảm bảo tính phi tập trung.

Trước khi đi vào từng cơ chế, cần hiểu tại sao blockchain cần đồng thuận. Vì không có một máy chủ trung tâm nào đứng ra phán quyết khối nào hợp lệ, toàn bộ mạng lưới phải “bỏ phiếu” theo một quy tắc thống nhất. Cơ chế đồng thuận chính là bộ quy tắc đó — nó quyết định ai có quyền tạo khối mới và cả mạng lưới xác nhận khối đó như thế nào.
Proof of Work (PoW) tạo và liên kết khối theo cơ chế nào?
Proof of Work là cơ chế đồng thuận trong đó các miner cạnh tranh giải một bài toán mật mã để tìm ra giá trị Nonce hợp lệ — giá trị mà khi kết hợp với dữ liệu khối sẽ tạo ra một hash thỏa mãn Difficulty Target của mạng lưới.
Quá trình diễn ra theo từng bước rõ ràng:
- Tập hợp giao dịch: Miner chọn các giao dịch từ mempool để đưa vào khối mới
- Xây dựng Block Header: Điền đầy đủ các trường bao gồm Previous Hash, Merkle Root, Timestamp
- Tìm Nonce: Miner liên tục thay đổi giá trị Nonce và tính lại hash của Block Header cho đến khi hash kết quả bắt đầu bằng một số lượng số 0 nhất định (Difficulty Target)
- Broadcast khối: Khi tìm được Nonce hợp lệ, miner phát tán khối ra toàn mạng
- Xác nhận và liên kết: Các node khác xác minh tính hợp lệ của hash, nếu đúng thì thêm khối vào chuỗi của mình
Mạng Bitcoin điều chỉnh Difficulty Target mỗi 2.016 khối (~2 tuần) để đảm bảo thời gian tạo khối luôn xấp xỉ 10 phút, bất kể tổng hashrate của mạng tăng hay giảm.
Proof of Stake (PoS) khác gì so với PoW trong quá trình tạo khối?
PoW thắng về tính bảo mật thực chiến đã được kiểm chứng; PoS tối ưu hơn về năng lượng tiêu thụ và tốc độ xác nhận — đây là sự khác biệt cốt lõi giữa hai cơ chế tạo khối phổ biến nhất hiện nay.
Trong PoS, thay vì các miner cạnh tranh bằng sức mạnh tính toán, các validator được chọn dựa trên lượng coin họ đặt cược (stake) vào mạng lưới. Validator được chọn sẽ có quyền tạo khối mới và nhận phần thưởng. Nếu validator hành động gian lận, họ sẽ mất toàn bộ số coin đã stake — đây gọi là cơ chế slashing.
| Tiêu chí | Proof of Work (Bitcoin) | Proof of Stake (Ethereum) |
|---|---|---|
| Cách chọn người tạo khối | Giải bài toán hash nhanh nhất | Đặt cược coin nhiều nhất / ngẫu nhiên |
| Thời gian tạo khối | ~10 phút | ~12 giây |
| Tiêu thụ điện năng | Rất cao | Thấp hơn ~99.95% |
| Yêu cầu phần cứng | GPU/ASIC chuyên dụng | Chỉ cần máy tính thông thường + 32 ETH |
| Bảo mật chống tấn công | Cần >51% hashrate | Cần >51% tổng ETH được stake |
Bảng so sánh trên cho thấy sự khác biệt về cách thức vận hành giữa PoW và PoS theo các tiêu chí kỹ thuật cụ thể.
Ethereum chuyển hoàn toàn sang PoS vào tháng 9 năm 2022 qua sự kiện gọi là “The Merge”. Sau đó, mức tiêu thụ năng lượng của mạng Ethereum giảm khoảng 99.95% so với thời kỳ dùng PoW.
Quy trình hoàn chỉnh từ giao dịch đến khối được liên kết vào chuỗi diễn ra như thế nào?
Quy trình hoàn chỉnh gồm 5 giai đoạn tuần tự: Giao dịch phát sinh → Vào Mempool → Được đóng gói vào Block → Đồng thuận mạng lưới → Liên kết vào Chain qua Previous Hash — và đây là vòng lặp liên tục diễn ra mỗi vài giây đến vài phút trên toàn bộ mạng blockchain.
Hiểu được quy trình end-to-end này chính là hiểu được blockchain hoạt động như thế nào ở tầng vận hành thực tế — không phải lý thuyết trừu tượng mà là từng bước kỹ thuật cụ thể.
Các bước cụ thể để một giao dịch được xác nhận và ghi vào khối là gì?
Một giao dịch đi qua 5 bước để được ghi vào blockchain, từ lúc người dùng nhấn “Gửi” cho đến khi giao dịch trở thành một phần vĩnh viễn của chuỗi.
Bước 1 — Khởi tạo giao dịch:
Người dùng tạo giao dịch bằng cách chỉ định địa chỉ người nhận và số lượng coin. Giao dịch được ký bằng private key của người gửi, tạo ra chữ ký số xác minh quyền sở hữu. Ở đây cũng xuất hiện khái niệm phí giao dịch blockchain — người dùng đặt mức phí (gas fee với Ethereum, sat/vByte với Bitcoin) để khuyến khích miner ưu tiên xử lý giao dịch của mình.
Bước 2 — Vào Mempool:
Giao dịch được phát tán lên mạng P2P và tạm thời nằm trong mempool — hàng chờ chứa tất cả giao dịch chưa được xác nhận. Các giao dịch có phí cao hơn sẽ được miner/validator chọn trước.
Bước 3 — Đóng gói vào Block:
Miner hoặc validator chọn các giao dịch từ mempool, xây dựng Merkle Tree, điền đầy đủ Block Header và bắt đầu quá trình tìm hash hợp lệ (với PoW) hoặc chờ được chọn (với PoS).
Bước 4 — Đồng thuận và Broadcast:
Khi khối hợp lệ được tạo ra, nó được phát tán đến toàn bộ các node trong mạng. Mỗi node độc lập xác minh tính hợp lệ của khối theo quy tắc giao thức. Nếu hợp lệ, node thêm khối vào bản sao blockchain của mình.
Bước 5 — Liên kết vào Chain:
Khối mới được chính thức liên kết vào chuỗi thông qua Previous Hash trong Block Header của khối tiếp theo. Giao dịch của người dùng giờ đây đã trở thành một phần không thể thay đổi của blockchain.
Bao nhiêu xác nhận (confirmations) là đủ để một khối được coi là bất biến?
Số lượng confirmations cần thiết phụ thuộc vào từng blockchain và mức độ rủi ro có thể chấp nhận — với Bitcoin là 6 confirmations (~60 phút) và với Ethereum là 12–15 confirmations (~3 phút) được coi là ngưỡng an toàn thực tế.
Khái niệm “block confirmation” đơn giản là: mỗi khối mới được thêm vào chuỗi sau khối chứa giao dịch của bạn tạo ra một “confirmation.” Càng nhiều khối được xây dựng lên trên, giao dịch của bạn càng được chôn sâu hơn vào chuỗi, càng khó bị đảo ngược hơn.
| Blockchain | Số confirmation khuyến nghị | Thời gian tương ứng | Lý do |
|---|---|---|---|
| Bitcoin | 6 | ~60 phút | Thời gian đủ để tấn công 51% trở nên không kinh tế |
| Ethereum (PoS) | 12–15 | ~2.5–3 phút | Finality sau 2 epoch (~12.8 phút) với PoS |
| Litecoin | 12 | ~30 phút | Tương đương Bitcoin về bảo mật |
| Ripple (XRP) | 1 | ~3–5 giây | Finality tức thì nhờ cơ chế RPCA |
Bảng trên tóm tắt ngưỡng confirmation được khuyến nghị cho từng blockchain phổ biến, giúp người dùng và sàn giao dịch đưa ra quyết định chấp nhận giao dịch đúng thời điểm.
Cơ chế tạo khối và liên kết khối có khác nhau giữa các Blockchain không?
Có — cơ chế tạo khối và liên kết khối thay đổi đáng kể giữa các blockchain khác nhau, từ cấu trúc tuyến tính của Bitcoin đến mô hình phi tuyến tính của DAG như IOTA, cùng với các trường hợp ngoại lệ như Orphan Block và Uncle Block phát sinh ngay trong các hệ thống tuyến tính.

Đây là ranh giới chuyển tiếp quan trọng trong việc hiểu blockchain: nếu phần trước trả lời “cơ chế chuẩn hoạt động như thế nào,” thì phần này trả lời “điều gì xảy ra khi mô hình chuẩn gặp ngoại lệ hoặc được thay thế bằng kiến trúc khác.” Nội dung này đặc biệt hữu ích khi so sánh blockchain public vs private hoạt động khác gì nhau về cấu trúc liên kết.
Orphan Block (Khối mồ côi) là gì và xảy ra khi nào?
Orphan Block là khối hợp lệ về mặt kỹ thuật — đã đáp ứng đầy đủ yêu cầu hash — nhưng không được chấp nhận vào main chain vì mạng lưới đã chọn một khối cạnh tranh khác để liên kết vào chuỗi chính.
Tình huống này xảy ra khi hai miner ở hai phần khác nhau của mạng P2P giải được PoW gần như đồng thời và phát tán hai khối hợp lệ cùng lúc. Trong thời gian ngắn, mạng bị chia đôi — một phần theo khối A, một phần theo khối B. Khi khối tiếp theo được tìm thấy và xây dựng lên một trong hai nhánh, nhánh ngắn hơn bị từ bỏ, và khối trên nhánh bị từ bỏ đó trở thành Orphan Block.
Hậu quả trực tiếp cho miner “xui xẻo” là: họ đã bỏ ra điện năng và phần cứng để đào được khối hợp lệ, nhưng không nhận được bất kỳ phần thưởng nào vì khối của họ không được chuỗi chính thức công nhận.
Uncle Block trong Ethereum khác Orphan Block trong Bitcoin như thế nào?
Uncle Block trong Ethereum thắng về tính công bằng cho miner — vì Ethereum vẫn trả một phần phần thưởng cho các khối “thua cuộc,” trong khi Bitcoin từ chối hoàn toàn Orphan Block mà không có bất kỳ đền bù nào.
Ethereum thiết kế GHOST Protocol (Greedy Heaviest Observed Subtree) chính xác để giải quyết vấn đề này. Thay vì bỏ hoàn toàn các khối không được chọn vào main chain, Ethereum cho phép tham chiếu chúng như “Uncle Block” trong các khối tiếp theo. Miner đào được Uncle Block vẫn nhận được khoảng 1/32 phần thưởng block, và miner của khối main chain tham chiếu uncle cũng nhận thêm thưởng nhỏ.
Lý do Ethereum cần GHOST Protocol: với thời gian tạo khối chỉ ~12 giây (so với ~10 phút của Bitcoin), xác suất hai khối hợp lệ xuất hiện gần như đồng thời cao hơn nhiều. Nếu không có cơ chế Uncle Block, mạng Ethereum sẽ lãng phí một lượng lớn công sức tính toán hợp lệ.
DAG (Directed Acyclic Graph) thay thế cơ chế liên kết khối tuyến tính như thế nào?
DAG là cấu trúc dữ liệu phi tuyến tính trong đó mỗi “khối” hoặc “giao dịch” có thể liên kết với nhiều khối trước đó đồng thời — thay vì chỉ liên kết với một khối duy nhất như trong blockchain truyền thống.
Trong mô hình DAG, cấu trúc liên kết trông giống như mạng lưới chứ không phải chuỗi thẳng. Mỗi giao dịch mới được phép xác nhận hai giao dịch trước đó, từ đó lan rộng theo chiều ngang thay vì xếp chồng theo chiều dọc.
Ứng dụng thực tế:
- IOTA (Tangle): Mỗi giao dịch xác nhận 2 giao dịch trước đó, không có phí giao dịch, lý tưởng cho IoT (Internet of Things)
- Fantom: Dùng DAG-based consensus (Lachesis) nhưng vẫn có lớp EVM để tương thích với Ethereum
- Avalanche: Kết hợp ba blockchain con với kiến trúc DAG cho throughput cao
Ưu điểm so với chuỗi tuyến tính: Tốc độ xử lý giao dịch cao hơn nhiều, không tắc nghẽn khi lưu lượng tăng, phí giao dịch gần bằng 0 trong một số triển khai.
Nhược điểm: Cơ chế đồng thuận phức tạp hơn nhiều, khó đảm bảo tính finality rõ ràng, và bảo mật trong trường hợp mạng nhỏ vẫn là thách thức chưa được giải quyết triệt để.
Selfish Mining ảnh hưởng đến cơ chế liên kết khối như thế nào?
Selfish Mining là chiến lược tấn công trong đó một miner hoặc nhóm miner giữ bí mật khối đã đào được thay vì phát tán ngay lên mạng — mục tiêu là tạo ra một nhánh chuỗi riêng dài hơn để cuối cùng thay thế main chain và giành phần thưởng của các miner khác.
Chiến lược này khai thác chính sách “longest chain wins” của Bitcoin: mạng lưới luôn chấp nhận chuỗi dài nhất là chuỗi hợp lệ. Nếu một miner bí mật xây dựng được chuỗi dài hơn trước khi công bố, toàn bộ công sức của các miner trung thực trên nhánh ngắn hơn sẽ bị “xóa sổ” — biến thành Orphan Block.
Ngưỡng rủi ro kỹ thuật: theo nghiên cứu của Ittay Eyal và Emin Gün Sirer (Cornell University, 2013), một miner kiểm soát hơn 33% hashrate đã có thể thực hiện Selfish Mining có lợi nhuận — thấp hơn ngưỡng 51% thường được nhắc đến trong các cuộc tấn công thông thường. Đây là lý do tại sao sự phân tán hashrate giữa nhiều mining pool độc lập là yếu tố sống còn để bảo vệ tính toàn vẹn của cơ chế liên kết khối trong dài hạn.


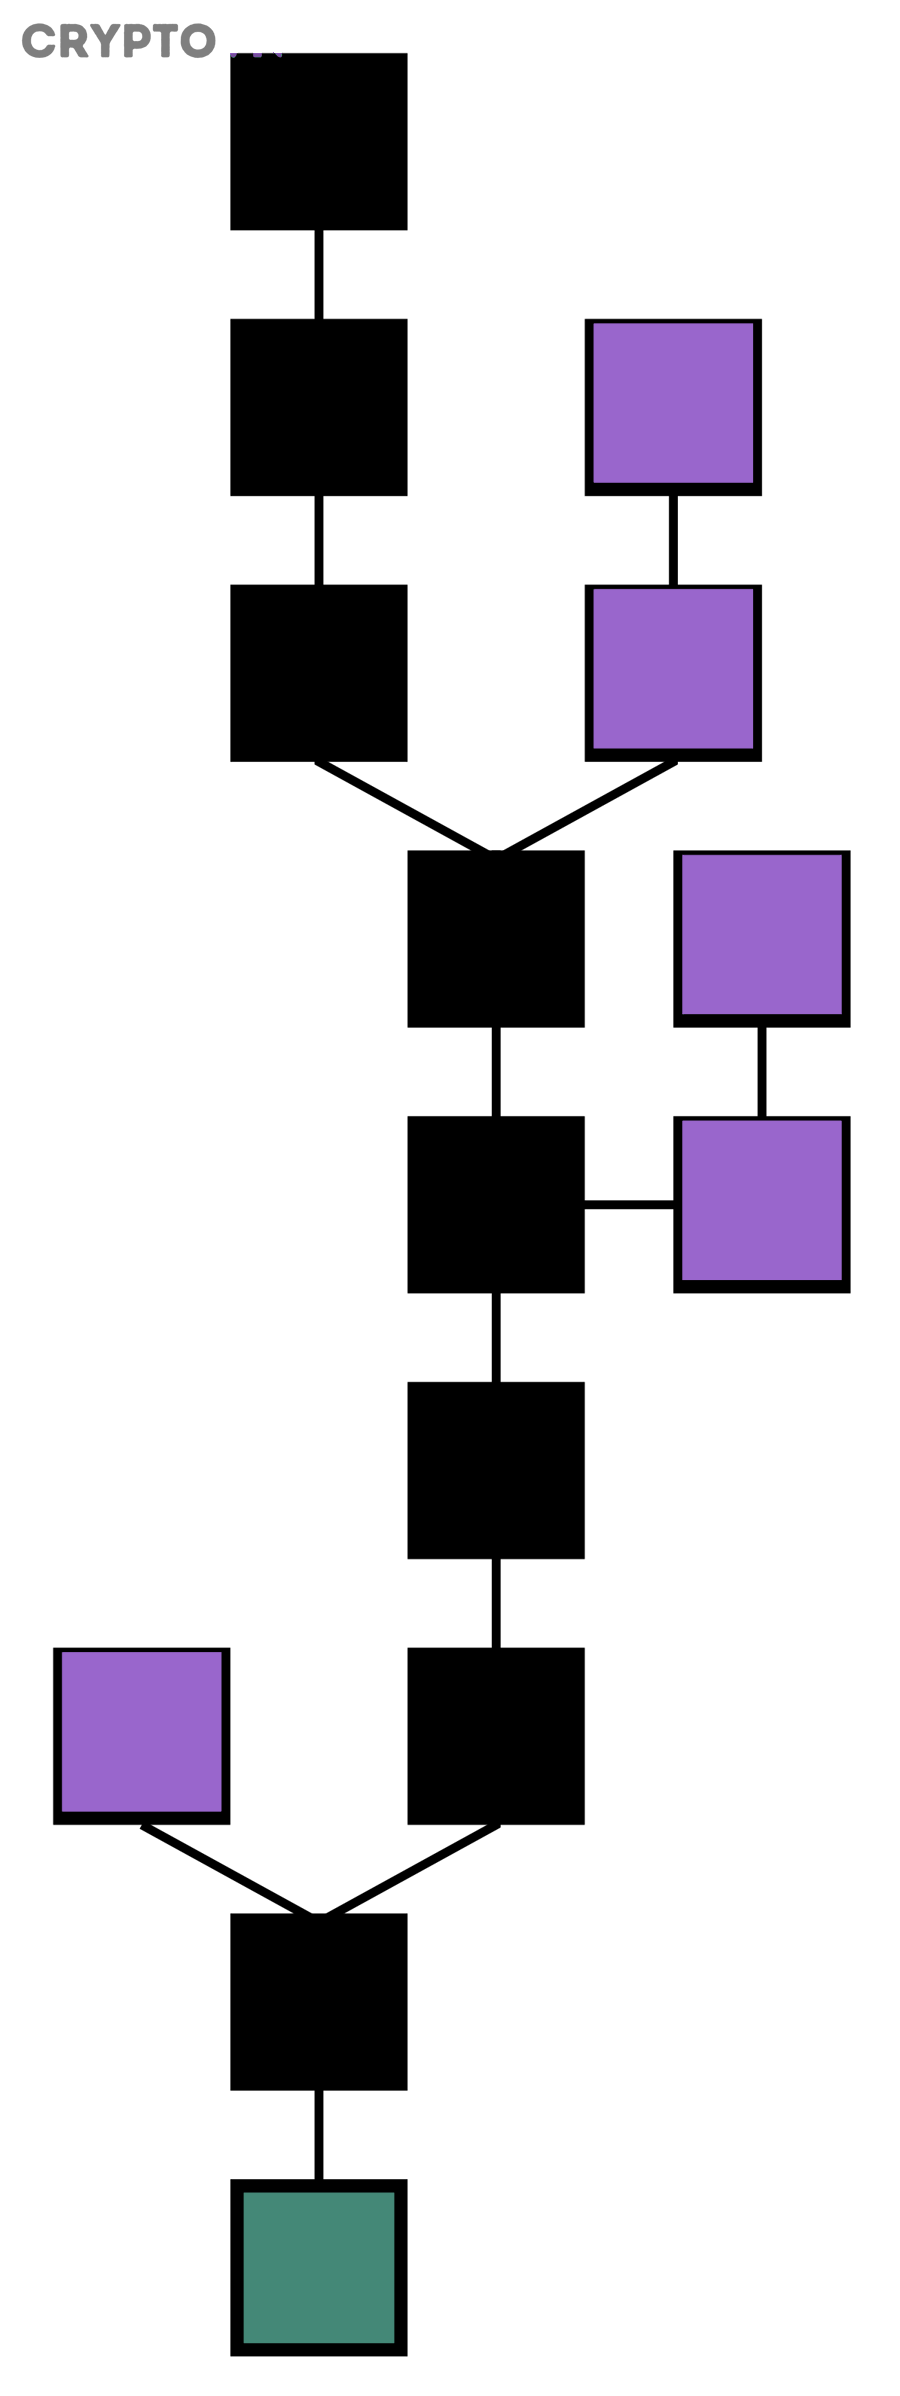


- T 2
- T 3
- T 4
- T 5
- T 6
- T 7
- CN