- Home
- roadmap thực tế
- Cách Kiểm Tra Roadmap Crypto Có Ưu Tiên Bảo Mật, Audit Hay Chỉ Là Lời Hứa Marketing
 Nguyễn Đức Minh 06/04/2026
Cách Kiểm Tra Roadmap Crypto Có Ưu Tiên Bảo Mật, Audit Hay Chỉ Là Lời Hứa Marketing
Một roadmap crypto có ưu tiên bảo mật và audit thật sự là roadmap thể hiện rõ bảo mật như một trục phát triển xuyên suốt, có mốc triển khai cụ thể, có bằng chứng kỹ thuật đi kèm và có kết quả đủ để cộng đồng kiểm chứng. Khi nhìn theo đúng search intent của tiêu đề, câu trả lời ngắn gọn là: bạn không nên tin vào lời giới thiệu “đã quan tâm bảo mật” nếu dự án không chứng minh được bằng milestone, báo cáo audit, nhịp cập nhật và dấu vết thực thi.
Tiếp theo, để đánh giá một roadmap như vậy, người đọc không chỉ cần hiểu audit là gì mà còn phải biết dự án đang ưu tiên điều gì trong thực tế: audit một lần hay nhiều lần, audit phần nào, sửa lỗi ra sao, có testnet hay bug bounty không, có changelog hay repo cập nhật đều không. Nói cách khác, bài toán không nằm ở khẩu hiệu bảo mật mà nằm ở cách đối chiếu giữa roadmap và dấu vết vận hành.
Bên cạnh đó, một khó khăn phổ biến là nhiều dự án dùng từ khóa bảo mật, audit, an toàn, kiểm định hay partnership với auditor như một lớp vỏ truyền thông. Người mới thường thấy có chữ “audit” là yên tâm, nhưng người có kinh nghiệm sẽ kiểm tra kỹ phạm vi audit, thời điểm audit, version đã audit và khoảng cách giữa roadmap công bố với roadmap thực tế đang được triển khai.
Sau đây, bài viết sẽ đi từ phần cốt lõi nhất: định nghĩa thế nào là roadmap ưu tiên bảo mật thật sự, đến checklist đánh giá tính khả thi roadmap, cách đối chiếu milestone có thể kiểm chứng, rồi cuối cùng mở rộng sang một điểm rất quan trọng: audit không đồng nghĩa với an toàn tuyệt đối.
Roadmap Crypto Có Ưu Tiên Bảo Mật Và Audit Thật Sự Là Gì?
Roadmap crypto có ưu tiên bảo mật và audit là lộ trình phát triển đặt an toàn giao thức, kiểm toán mã nguồn và cơ chế giảm rủi ro vào các mốc triển khai có thể kiểm chứng, thay vì chỉ nêu khẩu hiệu chung chung.

Để bắt đầu, cần móc xích đúng vấn đề từ tiêu đề: người đọc không tìm một định nghĩa hàn lâm về roadmap, mà muốn biết khi nào roadmap thể hiện ưu tiên bảo mật một cách thực chất. Vì vậy, phần này phải trả lời thẳng: ưu tiên bảo mật không phải là viết thêm một dòng “security enhancement” ở cuối quý, mà là biến bảo mật thành tiêu chí đi cùng từng giai đoạn phát triển sản phẩm.
Chỉ Cần Có Mục Audit Trong Roadmap Là Đủ Để Kết Luận Dự Án An Toàn Không?
Không, chỉ có mục audit trong roadmap không đủ để kết luận dự án an toàn vì ít nhất có ba lý do: audit có thể quá hẹp về phạm vi, audit có thể đã cũ so với version hiện tại, và audit có thể chưa được khắc phục triệt để sau khi phát hiện lỗi.
Cụ thể hơn, một roadmap nghiêm túc phải cho thấy audit nằm ở đâu trong chuỗi phát triển sản phẩm. Nếu dự án chỉ ghi “Audit by leading firm” nhưng không công bố báo cáo, không nêu hợp đồng nào được kiểm tra, không nói phiên bản nào đã audit, thì người đọc chưa có cơ sở để đánh giá mức độ an toàn. Trong crypto, phần nguy hiểm nhất là sự mập mờ được trình bày dưới dạng tín hiệu tích cực.
Một dự án có thể audit smart contract cốt lõi, nhưng lại không audit bridge, oracle integration, module quản trị hay treasury permissions. Khi đó, nhà đầu tư nhìn thấy chữ audit nhưng lại không thấy toàn cảnh rủi ro. Chính điểm này khiến nhiều roadmap trông có vẻ chắc chắn trên bề mặt, nhưng khi soi sâu thì chỉ phản ánh một phần nhỏ của kiến trúc hệ thống.
Ngược lại, một roadmap đáng tin thường thể hiện audit như một chuỗi công việc liên tục: audit trước testnet công khai, audit trước mainnet, re-audit sau major upgrade, bug bounty sau khi mở rộng tính năng, và cập nhật khắc phục sau khi auditor nêu issue. Khi một dự án diễn đạt được logic đó, bạn bắt đầu thấy roadmap thực tế thay vì roadmap để trình diễn.
Theo Binance Academy, quy trình audit smart contract thường bao gồm xác định phạm vi kiểm tra, phân tích mã nguồn, lập báo cáo lỗi và công bố bản final report sau khi dự án xử lý các vấn đề đã được phát hiện. Điều này cho thấy audit có ý nghĩa khi đi kèm scope, remediation và phiên bản triển khai chứ không chỉ là một nhãn trang trí.
“Ưu Tiên Bảo Mật” Trong Roadmap Dự Án Crypto Nên Được Hiểu Như Thế Nào?
“Ưu tiên bảo mật” là cách một dự án đưa kiểm soát rủi ro vào kiến trúc phát triển, vận hành và cập nhật sản phẩm, với đặc điểm nổi bật là có milestone rõ ràng, có tài liệu hỗ trợ và có hành động lặp lại theo vòng đời giao thức.
Để hiểu rõ hơn, cần tách bảo mật ra khỏi lớp ngôn ngữ marketing. Trong crypto, nhiều dự án dùng các cụm như “tăng cường an toàn”, “nâng cấp bảo mật”, “improve ecosystem security”. Các cụm này nghe tích cực, nhưng không tạo giá trị kiểm chứng nếu không gắn với việc gì, khi nào, phần nào và bằng chứng nào.
Một roadmap ưu tiên bảo mật thật sự thường có những dấu hiệu sau. Thứ nhất, bảo mật được đặt ở vị trí gần với các milestone triển khai quan trọng như testnet, mainnet, bridge launch, staking upgrade hay token migration. Thứ hai, có sự liên kết giữa tài liệu kỹ thuật và truyền thông: docs, changelog, GitHub, audit report, announcement không mâu thuẫn nhau. Thứ ba, dự án chấp nhận công khai tiến độ khắc phục, kể cả khi auditor nêu lỗi ở mức medium hay high.
Điểm quan trọng hơn là ưu tiên bảo mật không chỉ nằm ở khâu “kiểm tra trước khi ra mắt” mà còn nằm ở “duy trì sau khi ra mắt”. Một protocol DeFi có thể an toàn tương đối ở ngày launch, nhưng khi bổ sung vault mới, bridge mới, strategy mới hay quyền quản trị mới, toàn bộ bề mặt tấn công sẽ thay đổi. Nếu roadmap không phản ánh chu kỳ này, thì ưu tiên bảo mật mới chỉ tồn tại trên giấy.
Những Thành Phần Nào Trong Roadmap Thường Phản Ánh Mức Độ Ưu Tiên Bảo Mật?
Có 6 thành phần chính thường phản ánh mức độ ưu tiên bảo mật trong roadmap: audit scope, thời điểm audit, re-audit sau nâng cấp, testnet/bug bounty, công khai tiến độ sửa lỗi và tài liệu kỹ thuật đi kèm.
Dưới đây là cách đọc từng thành phần theo đúng flow của một người research dự án:
- Audit scope: Dự án audit hợp đồng nào, module nào, version nào.
- Audit timing: Audit diễn ra trước hay sau khi sản phẩm live.
- Re-audit: Có kiểm toán lại sau major update hay không.
- Testnet và bug bounty: Có mở cho cộng đồng hoặc white-hat kiểm thử không.
- Remediation status: Các issue đã fix, partially fixed hay acknowledged.
- Technical proof: Có repo, changelog, docs, release note khớp với tuyên bố không.
Khi một roadmap hội đủ các thành phần trên, bạn đang có nhiều điểm chạm để xác minh hơn. Khi một roadmap chỉ nói “security first” nhưng không có bất kỳ dấu vết nào trong 6 thành phần này, khả năng cao đó là một lớp phủ truyền thông.
Cần Kiểm Tra Những Dấu Hiệu Nào Để Biết Roadmap Ưu Tiên Bảo Mật Là Thật Hay Chỉ Là Marketing?
Cần kiểm tra ít nhất 4 nhóm dấu hiệu: bằng chứng audit, chất lượng milestone, khả năng đối chiếu với hoạt động thực tế và các red flag trong cách dự án truyền thông về bảo mật.

Tiếp theo, đây là phần trả lời trực tiếp nhất cho tiêu đề. Nếu phần trước giúp bạn hiểu “ưu tiên bảo mật” là gì, thì phần này chuyển sang logic thao tác: nhìn vào đâu, đọc cái gì, đối chiếu thế nào và kết luận ra sao. Đây cũng là trung tâm của checklist đánh giá tính khả thi roadmap.
Dự Án Có Công Bố Audit Report, Phạm Vi Audit Và Trạng Thái Khắc Phục Lỗi Không?
Có, đây là dấu hiệu đầu tiên và quan trọng nhất cần kiểm tra vì một roadmap đáng tin phải gắn với báo cáo, phạm vi và trạng thái xử lý lỗi đủ rõ để cộng đồng xác minh.
Cụ thể, khi thấy dự án ghi “audited by X”, bạn nên kiểm tra ba lớp thông tin. Lớp thứ nhất là báo cáo audit có tồn tại không. Lớp thứ hai là báo cáo đó kiểm tra phần nào của hệ thống. Lớp thứ ba là các phát hiện đã được xử lý tới đâu.
Một sai lầm phổ biến là người đọc chỉ nhìn tên auditor. Thực ra, tên auditor chỉ là một tín hiệu ban đầu. Điều quyết định hơn là auditor đã kiểm tra đúng phần trọng yếu chưa, có phát hiện gì nghiêm trọng không, và dự án có phản hồi minh bạch không. Một báo cáo audit tốt thường cho bạn thấy severity, issue description, recommendation và trạng thái fix.
Trong nhiều trường hợp, dự án tận dụng uy tín của công ty audit để tăng niềm tin, nhưng lại không công bố file báo cáo hoặc chỉ đưa một bản tóm tắt marketing. Khi đó, chữ “audit” đã bị biến từ một quy trình kỹ thuật thành một nhãn bán hàng.
Theo Binance Academy, audit có giá trị vì auditor sẽ xem xét code, tạo report, gửi cho dự án xử lý và sau đó phát hành final report nêu rõ lỗi còn tồn tại cũng như các thay đổi đã được thực hiện. Điều này cho thấy nếu không có report và remediation status, nhà đầu tư chưa nên xem đó là tín hiệu đủ mạnh.
Roadmap Có Gắn Mốc Bảo Mật Với Hành Động Cụ Thể Thay Vì Câu Chữ Chung Chung Không?
Có, một roadmap đáng tin phải gắn bảo mật với hành động cụ thể; ngược lại, roadmap chỉ dùng câu chữ chung chung thường nghiêng về marketing hơn là thực thi.
Để minh họa, hãy so sánh hai cách viết. Cách thứ nhất: “Q3 tăng cường bảo mật hệ sinh thái”. Cách thứ hai: “Q3 hoàn tất audit vault v2, Q3.5 public bug bounty, Q4 re-audit trước khi mainnet strategy engine”. Cả hai đều nói về bảo mật, nhưng chỉ cách thứ hai mới tạo ra milestone có thể kiểm chứng.
Milestone tốt phải trả lời được bốn câu hỏi: làm gì, khi nào, ở đâu, kiểm bằng gì. Khi thiếu một trong bốn yếu tố đó, mức độ xác minh giảm mạnh. Đây chính là chỗ mà roadmap thực tế khác roadmap đẹp. Roadmap đẹp làm người đọc thấy hấp dẫn. Roadmap thực tế cho người đọc công cụ để kiểm tra.
Bạn cũng nên chú ý đến mật độ thuật ngữ kỹ thuật. Roadmap quá nhiều mỹ từ nhưng thiếu từ khóa triển khai như smart contract upgrade, access control review, re-audit, timelock, multisig, testnet feedback, incident handling thì thường không có chiều sâu vận hành. Ngược lại, roadmap có thể không quá bắt mắt nhưng lại cho thấy đội ngũ hiểu họ đang bảo vệ cái gì.
Có Thể Đối Chiếu Roadmap Với GitHub, Changelog, Testnet Và Product Release Không?
Có, đối chiếu roadmap với GitHub, changelog, testnet và product release là phương pháp 4 bước giúp bạn kiểm tra mức độ thực thi của dự án thay vì chỉ đọc thông điệp truyền thông.
Bên cạnh đó, đây là bước rất quan trọng vì roadmap chỉ có giá trị khi ăn khớp với các dấu vết công khai. Cách làm có thể triển khai như sau:
- Đọc roadmap để lấy danh sách milestone về bảo mật, audit, testnet, launch.
- Mở changelog hoặc announcement để xem milestone đó đã được nhắc lại bằng ngôn ngữ cụ thể chưa.
- Đối chiếu repo hoặc release note xem có commit, tag version, contract deployment, update docs tương ứng không.
- Kiểm tra testnet/mainnet xem sản phẩm đã thực sự mở hay vẫn chỉ dừng ở teaser.
Nếu một dự án công bố audit trong roadmap nhưng repo không hoạt động, changelog thưa thớt, testnet không mở hoặc release bị lùi nhiều quý không giải thích, thì độ tin cậy giảm đáng kể. Tất nhiên, không phải dự án nào cũng open-source toàn bộ, nhưng dự án nghiêm túc thường để lại đủ dấu vết công khai để cộng đồng theo dõi.
Điểm mấu chốt là: roadmap không nên được đánh giá như một poster, mà như một giả thuyết cần xác minh. Khi bạn áp dụng checklist đánh giá tính khả thi roadmap theo kiểu này, bạn đang biến việc đọc nội dung thành một quá trình due diligence cơ bản.
Các Tín Hiệu Nào Cho Thấy Audit Chỉ Đang Được Dùng Để Tạo Niềm Tin Bề Mặt?
Có 7 red flag chính cho thấy audit đang bị dùng như một công cụ tạo niềm tin bề mặt: không có báo cáo, audit quá cũ, audit lệch scope, không nêu trạng thái fix, dùng danh xưng auditor mơ hồ, cập nhật sản phẩm lớn nhưng không re-audit và roadmap lặp lại ngôn ngữ PR.
Cụ thể hơn, đây là các tín hiệu thường gặp:
- Chỉ ghi “audited” nhưng không dẫn tới report.
- Audit diễn ra từ rất lâu, trong khi codebase đã thay đổi mạnh.
- Audit chỉ kiểm một module nhỏ nhưng truyền thông như audit toàn hệ.
- Không công bố severity hoặc trạng thái remediation.
- Dùng cụm “top-tier auditor” nhưng không nêu tên cụ thể.
- Launch tính năng mới quan trọng mà không nhắc re-audit.
- Roadmap quý nào cũng lặp lại cụm “security upgrade” nhưng không có bằng chứng triển khai.
Theo Binance Academy, trong DeFi, audit là một phần thiết yếu nhưng không phải dự án nào cũng thực hiện đầy đủ; scam project thường ít có động lực đầu tư nghiêm túc vào audit như các dự án cần xây dựng uy tín dài hạn. Từ đó, có thể suy ra rằng “có nhắc audit” và “thực hiện audit đúng chuẩn” là hai cấp độ hoàn toàn khác nhau.
Nên Dùng Checklist Nào Để Đánh Giá Một Roadmap Crypto Trước Khi Tin Vào Tính An Toàn?
Nên dùng checklist 5 bước gồm: đọc milestone bảo mật, xác minh audit, đối chiếu tiến độ thực thi, kiểm tra cập nhật sau nâng cấp và kết luận theo mức độ kiểm chứng thay vì theo mức độ hấp dẫn truyền thông.
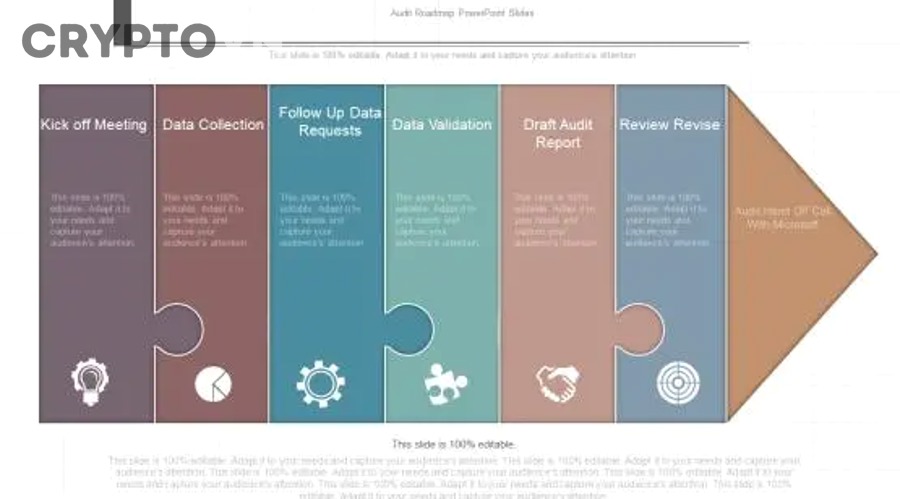
Để hiểu rõ hơn, phần này đóng vai trò thực chiến nhất của bài viết. Sau khi đã nhận diện dấu hiệu và red flag, bạn cần một khung làm việc ngắn gọn để áp dụng lặp lại cho nhiều dự án. Một checklist tốt không khiến bạn “chắc chắn 100%”, nhưng giúp bạn tránh bị thuyết phục bởi bề mặt ngôn từ.
Checklist 5 Bước Nào Giúp Nhà Đầu Tư Kiểm Tra Roadmap Bảo Mật Nhanh Và Đúng Trọng Tâm?
Có 5 bước chính giúp kiểm tra nhanh và đúng trọng tâm: xác định milestone, xác minh bằng chứng, đối chiếu thời gian, đánh giá remediation và chấm độ minh bạch tổng thể.
Dưới đây là checklist đánh giá tính khả thi roadmap theo trình tự dễ áp dụng:
Bước 1: Xác định milestone bảo mật trong roadmap
Gạch ra các mục liên quan tới audit, testnet, bug bounty, mainnet, governance, bridge, vault, migration. Nếu roadmap không có milestone nào cụ thể về bảo mật, đó đã là tín hiệu yếu.
Bước 2: Xác minh bằng chứng kỹ thuật đi kèm
Tìm report, docs, changelog, release note, announcement, repo activity. Milestone có giá trị khi bạn thấy bằng chứng công khai tương ứng.
Bước 3: Đối chiếu thời gian giữa lời hứa và thực thi
Roadmap có bị trễ không, nếu trễ thì có giải thích không, phần bảo mật có bị đẩy lùi liên tục không. Trễ không phải lúc nào cũng xấu; trễ nhưng minh bạch còn tốt hơn đúng hạn mà mập mờ.
Bước 4: Kiểm tra remediation sau audit
Issue nào đã fixed, issue nào acknowledged, issue nào vẫn mở. Đây là điểm nhiều người bỏ qua nhất, nhưng lại phản ánh kỷ luật vận hành mạnh nhất.
Bước 5: Kết luận theo mức độ kiểm chứng
Bạn có thể tự chấm theo ba mức: cao, trung bình, thấp. “Cao” khi có roadmap rõ, report rõ, timeline rõ, remediation rõ. “Trung bình” khi có audit nhưng thiếu một vài lớp xác minh. “Thấp” khi chỉ có ngôn ngữ PR.
Nếu bạn áp dụng đều 5 bước này, việc đọc một roadmap sẽ chuyển từ cảm tính sang có phương pháp. Đây cũng là cách tốt nhất để tách dự án biết xây dựng niềm tin bằng thực thi khỏi dự án chỉ biết dùng narrative.
Nên Ưu Tiên Roadmap Có Audit Sớm Hay Roadmap Có Nhiều Tính Năng Nhưng Bảo Mật Mơ Hồ?
Roadmap có audit sớm thắng về độ an tâm, roadmap nhiều tính năng thắng về độ hấp dẫn ngắn hạn, còn roadmap tối ưu nhất là roadmap cân bằng giữa phát triển sản phẩm và bảo mật có thể kiểm chứng.
Tuy nhiên, trong bối cảnh crypto, đặc biệt là DeFi, “ra nhiều tính năng nhanh” không luôn là một lợi thế. Một giao thức xử lý tài sản người dùng mà mở rộng quá nhanh khi chưa kiểm soát được rủi ro thường tạo thêm bề mặt tấn công. Vì vậy, khi buộc phải chọn, nhà đầu tư thận trọng thường ưu tiên roadmap có kỷ luật bảo mật rõ hơn là roadmap tăng trưởng tính năng bằng mọi giá.
Điều này không có nghĩa mọi dự án chậm đều tốt, hay mọi dự án nhiều tính năng đều xấu. Điểm cần so sánh là: dự án có nhìn bảo mật như phần bắt buộc của sản phẩm không. Nếu có, audit sớm sẽ không đứng riêng lẻ mà đi cùng test, docs, re-audit và communication minh bạch. Khi đó, tốc độ phát triển chậm hơn một chút có thể là cái giá hợp lý để đổi lấy độ an toàn cao hơn.
Khi Nào Có Thể Kết Luận Một Roadmap Crypto Đáng Tin Về Mặt Bảo Mật?
Có thể kết luận một roadmap crypto đáng tin về mặt bảo mật khi nó có ít nhất ba lớp kiểm chứng: milestone rõ, bằng chứng công khai và dấu hiệu xử lý rủi ro lặp lại theo chu kỳ phát triển.
Tóm lại, bạn không cần chờ đến mức dự án hoàn hảo mới đánh giá. Trong thực tế, một roadmap đủ tốt là roadmap cho thấy đội ngũ hiểu rủi ro của mình, có thứ tự ưu tiên hợp lý, có tài liệu kiểm chứng được và có lịch sử cập nhật sau khi phát hiện vấn đề.
Nói đơn giản hơn, roadmap đáng tin không phải roadmap nghe rất hay, mà là roadmap khiến bạn kiểm được nhiều thứ. Khi càng nhiều milestone có thể kiểm chứng, mức độ phụ thuộc vào niềm tin mù quáng càng giảm. Đó là điểm phân cách giữa phân tích dự án và tiêu thụ marketing.
Audit Có Đồng Nghĩa Với An Toàn Tuyệt Đối Trong Crypto Không?
Không, audit không đồng nghĩa với an toàn tuyệt đối trong crypto vì ít nhất có ba lý do: audit luôn có giới hạn phạm vi, code có thể thay đổi sau audit và rủi ro của một giao thức không chỉ nằm trong smart contract cốt lõi.

Quan trọng hơn, đây là ranh giới ngữ cảnh giữa phần trả lời trực tiếp search intent và phần mở rộng ngữ nghĩa. Khi bạn đã biết cách đọc roadmap, bước tiếp theo là tránh một ngộ nhận rất phổ biến: thấy audit là xem như xong. Chính ngộ nhận này khiến nhiều người đọc đúng report nhưng vẫn đưa ra kết luận sai.
Vì Sao Một Dự Án Đã Audit Vẫn Có Thể Bị Hack?
Một dự án đã audit vẫn có thể bị hack vì audit chỉ kiểm tra trong phạm vi và thời điểm nhất định, còn hệ thống thực tế luôn thay đổi và luôn có khả năng phát sinh bề mặt tấn công mới.
Cụ thể, có ba nhóm nguyên nhân lớn. Nhóm thứ nhất là scope risk: auditor không kiểm tất cả module hoặc không kiểm các tích hợp ngoại vi. Nhóm thứ hai là change risk: sau audit, dự án sửa code, thêm tính năng, đổi logic mà không re-audit. Nhóm thứ ba là operational risk: private key management, multisig, deployment config, oracle dependency, bridge architecture hoặc quyền quản trị mới là nơi phát sinh vấn đề.
Đây cũng là lý do người có kinh nghiệm không xem audit như một lá bùa. Audit là một thành phần quan trọng của security posture, nhưng security posture luôn rộng hơn audit. Một roadmap tốt vì thế không chỉ nhấn vào audit, mà phải cho thấy tư duy bảo mật liên tục.
Theo Binance Academy, audit là biện pháp quan trọng để bảo vệ vốn vì giao dịch blockchain gần như không thể đảo ngược, nhưng bản thân audit chỉ là một quy trình rà soát và báo cáo; nó không loại bỏ hoàn toàn khả năng phát sinh lỗ hổng hay thay đổi rủi ro sau này.
Audit Smart Contract Khác Gì Với Bảo Mật Ở Bridge, Oracle, Treasury Và Governance?
Audit smart contract tập trung vào mã nguồn hợp đồng, trong khi bảo mật ở bridge, oracle, treasury và governance liên quan đến rủi ro hệ thống, quyền truy cập, phụ thuộc bên ngoài và cơ chế kiểm soát vận hành.
Để minh họa, một vault contract có thể được audit rất kỹ nhưng vẫn chịu rủi ro nếu oracle cung cấp dữ liệu sai, bridge có lỗ hổng, treasury bị kiểm soát quá tập trung hoặc governance có quyền thay đổi tham số quá lớn trong thời gian quá ngắn. Đây là những lớp rủi ro mà người đọc roadmap dễ bỏ qua nếu chỉ chăm chăm tìm chữ audit.
Vì vậy, khi đọc roadmap, bạn nên tự hỏi: dự án có nhắc đến timelock, multisig, oracle review, bridge hardening, access control, emergency pause, monitoring hay incident response không. Những chi tiết này không phải lúc nào cũng xuất hiện, nhưng nếu có, chúng cho thấy đội ngũ nhìn bảo mật ở cấp kiến trúc chứ không chỉ ở cấp câu chữ.
Roadmap Kỹ Thuật Khác Gì Với Roadmap Marketing Trong Cách Trình Bày Bảo Mật?
Roadmap kỹ thuật mạnh ở khả năng kiểm chứng, roadmap marketing mạnh ở khả năng tạo hứng thú; một bên nói bằng bằng chứng, bên còn lại thường nói bằng kỳ vọng.
Ngược lại với roadmap marketing, roadmap kỹ thuật thường có ngôn ngữ cụ thể hơn, ít mỹ từ hơn và chấp nhận nêu cả constraint. Nó có thể ghi “re-audit before strategy deployment”, “public testnet for bridge integration”, “multisig upgrade for treasury operations”. Roadmap marketing thì hay chọn những cụm như “security enhancement”, “world-class safety”, “next-gen reliability”.
Điểm khác biệt lớn nhất nằm ở tính đo lường. Roadmap kỹ thuật cho phép bạn kiểm tra đúng/sai sau một khoảng thời gian. Roadmap marketing chủ yếu tạo ra cảm giác tích cực nhưng khó xác minh. Khi soi một dự án, bạn không cần chê roadmap marketing là xấu; bạn chỉ cần biết nó không đủ để thay thế cho dữ liệu triển khai.
Những Từ Ngữ Nào Trong Roadmap Thường Nghe Có Vẻ An Toàn Nhưng Thiếu Giá Trị Kiểm Chứng?
Có 5 nhóm từ ngữ thường nghe có vẻ an toàn nhưng thiếu giá trị kiểm chứng: “nâng cấp bảo mật”, “tăng cường an toàn”, “tối ưu hệ thống”, “hợp tác bảo mật”, và “đã được kiểm định” nếu không kèm chi tiết xác minh.
Như vậy, khi gặp các cụm này, bạn không nên bác bỏ ngay, nhưng cũng không nên cộng điểm ngay. Việc đúng cần làm là biến từng cụm mơ hồ thành câu hỏi cụ thể:
- Nâng cấp bảo mật phần nào?
- Tăng cường an toàn bằng giải pháp gì?
- Tối ưu hệ thống ở lớp kiến trúc nào?
- Hợp tác bảo mật với ai, trong scope nào?
- Đã được kiểm định cho version nào, thời điểm nào?
Khi bạn quen với cách đặt câu hỏi ngược như vậy, rất nhiều roadmap sẽ tự bộc lộ chất lượng thực. Và đó chính là mục tiêu thật sự của bài viết này: không khiến bạn hoài nghi cực đoan, mà giúp bạn đọc roadmap bằng một bộ lọc đủ tỉnh táo.
Tổng kết lại, cách kiểm tra roadmap crypto có ưu tiên bảo mật, audit hay chỉ là lời hứa marketing không nằm ở việc đọc nhiều thuật ngữ hơn, mà nằm ở việc kiểm nhiều dấu vết hơn. Hãy ưu tiên roadmap thực tế, áp dụng checklist đánh giá tính khả thi roadmap, và luôn tự hỏi mỗi milestone có thể kiểm chứng bằng cái gì. Khi làm được điều đó, bạn sẽ giảm đáng kể khả năng bị thuyết phục bởi bề mặt truyền thông và tăng khả năng nhận ra những dự án thật sự vận hành có kỷ luật.




- T 2
- T 3
- T 4
- T 5
- T 6
- T 7
- CN