- Home
- các hình thức lừa đảo crypto
- Nhận Diện SIM Swap Và Cách Chiếm Đoạt 2FA: Cảnh Báo Rủi Ro Bảo Mật Cho Nhà Đầu Tư Crypto
 Nguyễn Đức Minh 01/04/2026
Nhận Diện SIM Swap Và Cách Chiếm Đoạt 2FA: Cảnh Báo Rủi Ro Bảo Mật Cho Nhà Đầu Tư Crypto
SIM swap là một hình thức chiếm quyền kiểm soát số điện thoại để vượt qua lớp xác thực bằng SMS, từ đó mở đường cho việc đặt lại mật khẩu, chiếm email, chiếm tài khoản sàn và rút tài sản số. Với nhà đầu tư crypto, đây không phải rủi ro lý thuyết mà là một mắt xích rất thực tế trong chuỗi tấn công tài khoản.
Điểm nguy hiểm của SIM swap nằm ở chỗ nó không nhất thiết tấn công trực tiếp vào blockchain, ví non-custodial hay smart contract, mà đánh vào lớp nhận diện và khôi phục tài khoản ở bên ngoài blockchain. Khi số điện thoại bị chuyển sang SIM do kẻ tấn công kiểm soát, mọi mã OTP qua SMS, cuộc gọi xác minh và quy trình reset tài khoản có thể bị lợi dụng. NIST cũng lưu ý các hệ thống xác thực nên xem SIM change, device swap và number porting là tín hiệu rủi ro khi dùng PSTN/SMS cho xác thực ngoài băng.
Vì vậy, người đọc tìm kiếm chủ đề này thường không chỉ muốn biết “SIM swap là gì”, mà còn muốn hiểu cơ chế chiếm đoạt 2FA, các dấu hiệu nhận biết ban đầu và những thiệt hại có thể xảy ra nếu email, tài khoản sàn hoặc số điện thoại bị takeover. Đây cũng là điểm giao nhau giữa an ninh tài khoản, bảo mật di động và quản trị rủi ro trong crypto.
Bên cạnh đó, phần quan trọng nhất không phải là hoảng sợ trước các hình thức lừa đảo crypto, mà là biết chính xác mình cần thay đổi lớp bảo mật nào, ứng phó theo thứ tự nào và cách báo cáo và xử lý khi bị lừa ra sao để giảm thiểu thiệt hại. Sau đây là phần nội dung chính đi từ bản chất của SIM swap đến cách phòng tránh thực tế cho nhà đầu tư crypto.
SIM Swap là gì và vì sao đây là rủi ro bảo mật nghiêm trọng với nhà đầu tư crypto?
SIM swap là một dạng social engineering nhằm chuyển quyền kiểm soát số điện thoại của nạn nhân sang SIM do kẻ tấn công nắm giữ, từ đó nhận SMS, OTP và mã xác minh phục vụ takeover tài khoản.
Để hiểu rõ hơn, cần móc xích lại đúng bản chất của vấn đề: SIM swap không phải là “hack blockchain”, cũng không đồng nghĩa với việc ví self-custody bị bẻ khóa bằng phép màu. Thứ mà kẻ tấn công muốn chiếm trước là lớp nhận diện số điện thoại, bởi nhiều nền tảng vẫn dùng số điện thoại làm yếu tố xác minh, khôi phục mật khẩu hoặc cho phép xác nhận đăng nhập qua SMS. Khi lớp này bị chiếm, phần còn lại của chuỗi bảo mật thường suy yếu rất nhanh. NIST mô tả rõ nguy cơ mã xác thực gửi qua SMS có thể rơi vào tay kẻ tấn công nếu đối tượng lừa được nhà mạng chuyển hướng số điện thoại của nạn nhân.

SIM Swap có phải là hình thức chiếm quyền số điện thoại để vượt qua bảo mật 2FA không?
Có, SIM swap là hình thức chiếm quyền số điện thoại để vượt qua 2FA bằng SMS, ít nhất vì nó cho phép nhận OTP, hỗ trợ reset tài khoản và phá vỡ niềm tin của hệ thống vào thuê bao di động.
Cụ thể hơn, lý do đầu tiên và quan trọng nhất là nhiều dịch vụ vẫn xem số điện thoại như một kênh đáng tin cậy để gửi mã xác thực một lần. Một khi số bị chiếm, mã xác minh không còn đến tay chủ tài khoản nữa. Lý do thứ hai là số điện thoại thường gắn với email, ngân hàng, tài khoản sàn và các quy trình khôi phục mật khẩu. Lý do thứ ba là nạn nhân thường phát hiện muộn: đến khi mất sóng, không nhận SMS hoặc thấy thông báo lạ thì chuỗi takeover có thể đã bắt đầu. FTC khuyến nghị người dùng liên hệ ngay nhà mạng và đổi mật khẩu tài khoản sau khi lấy lại quyền kiểm soát số điện thoại, cho thấy đây là rủi ro thực tế chứ không chỉ là giả định kỹ thuật.
SIM Swap khác gì với hack ví, phishing và lộ seed phrase?
SIM swap khác hack ví ở điểm tấn công lớp danh tính số; khác phishing ở điểm không nhất thiết cần dụ bạn bấm link; và khác lộ seed phrase ở chỗ kẻ tấn công có thể chiếm tài khoản sàn hoặc email dù bạn chưa từng đưa seed phrase cho ai.
Để minh họa rõ hơn, hack ví thường gắn với private key, seed phrase hoặc lỗ hổng phần mềm; phishing thường dùng website giả, email giả hoặc tin nhắn giả để lừa bạn tự giao nộp dữ liệu; còn malware/drainer wallet là gì thì đó là nhóm mã độc hoặc hợp đồng độc hại khiến người dùng ký giao dịch xấu và bị rút tài sản. Trong khi đó, SIM swap đi từ nhà mạng và số điện thoại, sau đó vòng sang email, sàn hoặc ứng dụng tài chính. Chính vì khác đường tấn công nên nhiều người cảnh giác với phishing nhưng lại xem nhẹ bảo mật nhà mạng, tạo ra một khoảng hở rất lớn trong thực chiến. Nhiều sàn, trong đó có Coinbase, khuyến nghị dùng security key hoặc TOTP thay cho xác thực qua điện thoại nếu có thể.
Theo hướng dẫn của CISA về MFA chống phishing, SIM swap là một dạng social engineering thuyết phục nhà mạng chuyển quyền kiểm soát số điện thoại, và vì vậy các hình thức MFA chống phishing như security key có khả năng kháng tốt hơn với loại rủi ro này.
SIM Swap chiếm đoạt 2FA như thế nào trong thực tế?
SIM swap thường diễn ra theo một chuỗi 5 bước: thu thập thông tin cá nhân, mạo danh chủ thuê bao, yêu cầu đổi SIM hoặc port-out, nhận mã xác thực, rồi takeover email hay tài khoản sàn để chiếm quyền truy cập.
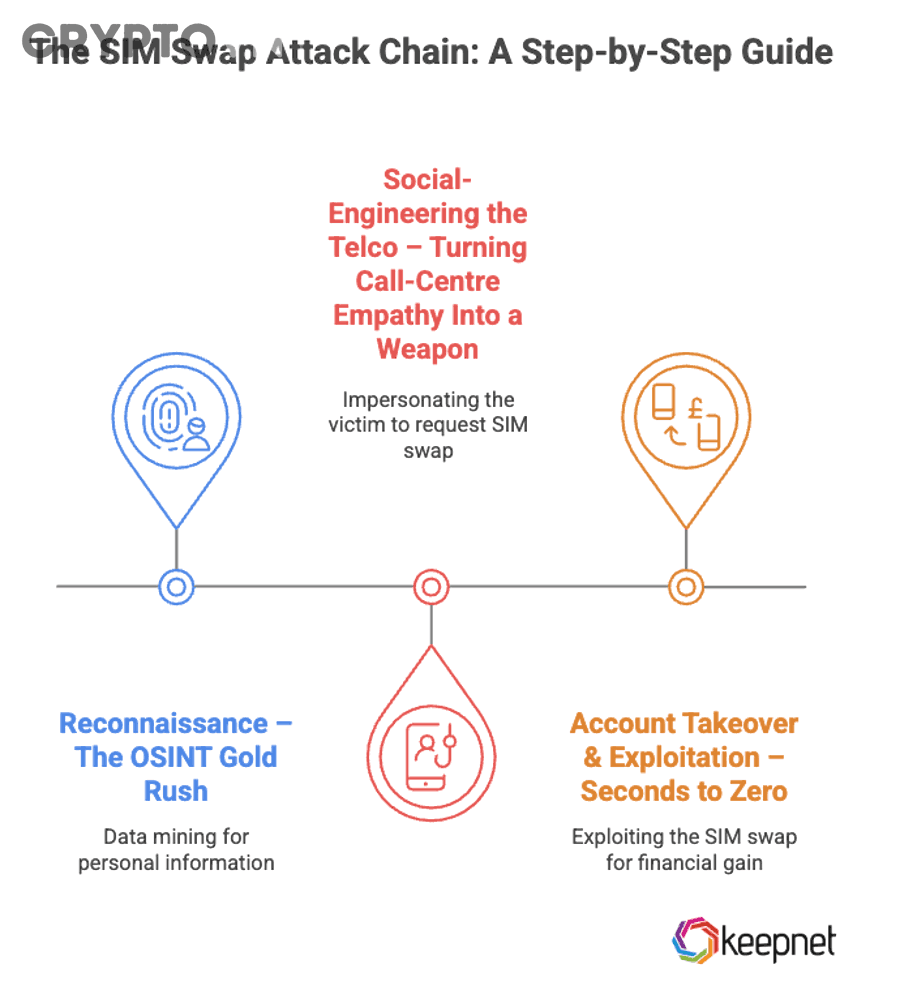
Để hiểu rõ hơn, cần nhìn vấn đề như một chuỗi thay vì một hành động đơn lẻ. Kẻ tấn công hiếm khi bắt đầu bằng việc “đánh cắp coin” ngay lập tức. Thay vào đó, họ gom dữ liệu cá nhân từ rò rỉ dữ liệu, mạng xã hội, KYC cũ, số điện thoại công khai, email công việc hoặc thông tin vận chuyển. Sau đó họ dùng social engineering để thuyết phục nhà mạng chuyển số điện thoại sang SIM mới hoặc thực hiện port-out. Một khi điều này xảy ra, lớp xác thực qua SMS trở thành cửa sau cho takeover tài khoản.
Hacker thực hiện các bước nào để chiếm mã SMS OTP từ nạn nhân?
Có 5 bước chính để chiếm mã SMS OTP: thu thập dữ liệu, mạo danh, đổi SIM/port-out, chiếm mã xác minh và mở rộng takeover sang email hoặc tài khoản tài chính.
Bước quan trọng nhất là mạo danh đủ thuyết phục để nhà mạng tin rằng kẻ gọi điện hoặc người ra cửa hàng chính là chủ thuê bao. Khi đó, việc chuyển số sang SIM mới khiến điện thoại nạn nhân mất sóng, còn mọi SMS xác thực lại đổ về phía kẻ tấn công. Từ đây, đối tượng có thể yêu cầu quên mật khẩu cho email, rồi từ email mở rộng sang sàn giao dịch, tài khoản ngân hàng hoặc các dịch vụ khác. Nhiều người lầm tưởng chỉ khi lộ mật khẩu thì tài khoản mới nguy hiểm, nhưng trong thực tế kênh khôi phục mới là nơi bị lợi dụng mạnh.
Điểm cần nhấn mạnh là chuỗi này có thể kết hợp với các dạng scam crypto phổ biến khác. Chẳng hạn, kẻ xấu có thể vừa làm SIM swap, vừa gửi phishing email để khiến nạn nhân mất tập trung, hoặc giả danh bộ phận hỗ trợ để trì hoãn phản ứng. Vì thế, SIM swap không đứng độc lập hoàn toàn mà thường nằm trong hệ sinh thái các hình thức lừa đảo crypto hướng đến takeover tài khoản.
2FA bằng SMS có thực sự an toàn cho tài khoản crypto không?
Không, 2FA bằng SMS không đủ an toàn cho tài khoản crypto giá trị cao, ít nhất vì phụ thuộc vào nhà mạng, dễ bị lợi dụng qua SIM swap và không có tính kháng phishing mạnh như security key.
Cụ thể, lý do đầu tiên là SMS chạy trên hạ tầng viễn thông và gắn với số điện thoại, trong khi số điện thoại có thể bị port-out hoặc đổi SIM trái phép. Lý do thứ hai là OTP qua SMS truyền qua kênh ngoài thiết bị xác thực chuyên dụng, nên việc kiểm soát số điện thoại làm suy yếu toàn bộ lớp 2FA. Lý do thứ ba là xác thực qua SMS không chống phishing tốt bằng các cơ chế hiện đại hơn. Coinbase nêu rõ họ khuyến nghị dùng U2F/security key hoặc ứng dụng xác thực di động mạnh hơn phone-based verification; còn tài liệu NIST xem việc dùng PSTN cho out-of-band authentication là “restricted” và yêu cầu cân nhắc rủi ro như SIM change hay number porting.
Theo hướng dẫn bảo mật crypto của Coinbase, phương thức 2FA mạnh hơn nên ưu tiên là hardware security key; nếu dịch vụ không hỗ trợ, ứng dụng authenticator vẫn tốt hơn SMS. Đây là dẫn chứng thực tiễn rất đáng chú ý cho nhà đầu tư crypto, vì nó gắn trực tiếp với môi trường sàn giao dịch chứ không chỉ dừng ở khuyến nghị học thuật.
Nhà đầu tư crypto có thể mất gì khi bị SIM swap?
Nhà đầu tư crypto có thể mất ít nhất 4 nhóm tài sản hoặc quyền kiểm soát: số điện thoại, email, tài khoản sàn và các tài khoản tài chính liên quan; trong nhiều trường hợp còn kéo theo mất danh tính số và mất quyền khôi phục.
Tiếp theo, cần nhìn hậu quả theo hiệu ứng domino. Số điện thoại thường không phải đích đến cuối cùng mà là chìa khóa mở các cánh cửa khác. Nếu email bị reset trước, kẻ tấn công sẽ kiểm soát trung tâm điều phối của hàng loạt dịch vụ. Nếu tài khoản sàn bị takeover sau đó, việc rút tài sản có thể diễn ra rất nhanh, đặc biệt với tài khoản đã whitelist sẵn địa chỉ rút hoặc liên kết nhiều dịch vụ. Đây là lý do SIM swap nguy hiểm hơn cảm nhận ban đầu của nhiều người. Gemini lưu ý rằng người được biết là nắm giữ crypto có thể trở thành mục tiêu của SIM swap, và nếu tài sản đã bị lấy đi thì khả năng thu hồi thường rất hạn chế.

Những tài sản và quyền truy cập nào thường bị ảnh hưởng đầu tiên khi xảy ra SIM swap?
Có 5 nhóm thường bị ảnh hưởng đầu tiên: số điện thoại, email, tài khoản sàn, ngân hàng hoặc ví custodial, và các tài khoản mạng xã hội phục vụ khôi phục danh tính.
Để người đọc dễ theo dõi, có thể hình dung thứ tự ưu tiên bị tấn công như sau. Thứ nhất là số điện thoại, vì đây là điểm vào. Thứ hai là email, vì email là trung tâm reset mật khẩu của nhiều hệ thống. Thứ ba là tài khoản sàn hoặc nền tảng lưu ký, nơi tài sản số có thể bị rút hoặc bán nhanh. Thứ tư là ngân hàng hoặc ví có kết nối fiat, vì chúng hỗ trợ nạp rút. Thứ năm là mạng xã hội, nơi kẻ xấu có thể dùng để giả danh tiếp hoặc xóa cảnh báo công khai. Trong ngữ cảnh crypto, thiệt hại không chỉ là số coin bị mất mà còn là mất quyền kiểm soát hệ sinh thái nhận diện số của bạn.
SIM Swap có thể khiến nhà đầu tư mất crypto ngay cả khi không lộ seed phrase không?
Có, SIM swap vẫn có thể khiến nhà đầu tư mất crypto dù không lộ seed phrase, ít nhất vì nhiều khoản tài sản nằm trên sàn, ví custodial hoặc tài khoản có cơ chế reset qua email và SMS.
Cụ thể hơn, lý do quan trọng nhất là không phải mọi tài sản crypto đều nằm trong ví self-custody do người dùng kiểm private key trực tiếp. Một lượng lớn tài sản thực tế được giữ trên sàn hoặc dịch vụ lưu ký. Nếu tài khoản sàn bị takeover qua email và SMS, tài sản vẫn có thể bị rút đi dù seed phrase của ví riêng chưa từng bị lộ. Lý do thứ hai là nhiều người dùng còn liên kết ngân hàng, stablecoin, staking, OTC hoặc tài khoản phụ vào cùng một email. Lý do thứ ba là khi email bị kiểm soát, kẻ xấu có thể xóa thông báo, đổi thiết lập bảo mật và làm chậm phản ứng của nạn nhân. Vì vậy, “không lộ seed phrase” không có nghĩa là “không thể mất crypto”.
Theo bài tổng quan của Gemini về SIM swap trong bối cảnh crypto, nếu tiền đã bị chuyển ra khỏi tài khoản và hòa vào dòng thanh khoản rộng hơn, khả năng lấy lại thường rất thấp. Điều đó khiến phòng ngừa luôn có giá trị hơn xử lý sau thiệt hại.
Làm thế nào để nhận diện và phòng tránh SIM swap trước khi tài khoản bị chiếm đoạt?
Cách hiệu quả nhất để phòng tránh SIM swap gồm 6 việc: bỏ dần SMS 2FA, bật authenticator hoặc security key, đặt PIN với nhà mạng, siết bảo mật email, ẩn thông tin cá nhân và lập sẵn quy trình phản ứng khẩn cấp.

Để hiểu rõ hơn, đây là phần hành động trực tiếp nhất của bài viết. Nếu xem SIM swap là một chuỗi chiếm danh tính số, thì cách ngăn nó không phải chỉ ở một công tắc đơn lẻ. Bạn cần giảm phụ thuộc vào số điện thoại, làm mạnh lớp email, làm chậm khả năng đổi SIM của kẻ xấu và tăng ma sát cho mọi thao tác khôi phục. CISA khuyến nghị thêm PIN và MFA cho tài khoản nhà mạng để giảm nguy cơ SIM swapping; còn Coinbase khuyến nghị chuyển sang security key hoặc TOTP.
Những dấu hiệu nào cho thấy bạn có thể đang bị SIM swap hoặc bị nhắm mục tiêu?
Có 6 dấu hiệu đáng chú ý: điện thoại mất sóng bất thường, không nhận cuộc gọi hoặc SMS, xuất hiện email reset lạ, thông báo đăng nhập lạ, nhà mạng báo thay đổi thuê bao và tài khoản quan trọng yêu cầu xác minh ngoài ý muốn.
Dấu hiệu quan trọng nhất là điện thoại đột ngột mất dịch vụ dù khu vực không có sự cố diện rộng. Nếu thiết bị báo “No service”, không nhận OTP, người khác gọi không được, trong khi Wi-Fi vẫn bình thường, bạn phải coi đây là tín hiệu cảnh báo ngay lập tức. Tiếp theo là các email “quên mật khẩu”, “thiết bị mới đăng nhập”, “cài đặt 2FA thay đổi” hoặc “yêu cầu xác minh danh tính” mà bạn không thực hiện. Với nhà đầu tư crypto, những phút đầu rất quan trọng: chỉ chậm phản ứng một quãng ngắn, kẻ xấu có thể chiếm email rồi mở rộng sang sàn và tài khoản tài chính khác.
Nếu nghi ngờ bị tấn công, thứ tự xử lý nên là: gọi ngay nhà mạng bằng kênh chính thức, yêu cầu khóa port-out hoặc xác minh thay đổi SIM; dùng thiết bị khác để đổi mật khẩu email; khóa rút tiền trên sàn nếu nền tảng hỗ trợ; kiểm tra whitelist, API key, thiết bị đăng nhập; lưu lại log sự cố để phục vụ cách báo cáo và xử lý khi bị lừa. FTC cũng khuyến nghị liên hệ ngay nhà mạng và kiểm tra các tài khoản tài chính để phát hiện thay đổi trái phép.
Nhà đầu tư crypto nên thay SMS 2FA bằng những phương thức xác thực nào?
Security key mạnh nhất về chống phishing, authenticator app cân bằng tốt giữa an toàn và tiện dụng, còn passkey ngày càng đáng chú ý cho trải nghiệm hiện đại; SMS nên là lựa chọn sau cùng nếu không có phương án khác.
Trong so sánh này, security key thắng ở tiêu chí kháng phishing và tách khỏi số điện thoại. Authenticator app tốt ở tính phổ biến, dễ triển khai và không phụ thuộc nhà mạng. Passkey có lợi thế về trải nghiệm và mô hình đăng nhập mới trên nhiều hệ sinh thái lớn. Ngược lại, SMS 2FA yếu hơn ở cả khả năng chống SIM swap lẫn rủi ro phụ thuộc hạ tầng viễn thông. Với người giữ tài sản lớn, nên dùng security key cho email chính, email phục hồi và tài khoản sàn; còn authenticator app có thể dùng cho các lớp bảo mật bổ sung. Coinbase nêu rõ nên ưu tiên Yubikey hoặc security key tương đương, nếu không thì dùng app xác thực thay vì SMS.
Theo tài liệu của CISA về MFA chống phishing, những phương thức xác thực kháng phishing giúp giảm đáng kể giá trị tấn công của SIM swap, bởi kẻ xấu không thể chỉ dựa vào quyền kiểm soát số điện thoại để hoàn tất đăng nhập như trước.
Sau SIM Swap, đâu là các kịch bản takeover thường gặp và cách giảm thiểu thiệt hại?
Sau SIM swap, có 4 kịch bản takeover phổ biến: chiếm email trước, chiếm tài khoản sàn trước, chiếm tài khoản ngân hàng hỗ trợ on-ramp/off-ramp, hoặc chiếm mạng xã hội để tiếp tục lừa đảo và che giấu dấu vết.

Bên cạnh phần phòng tránh, đây là ranh giới ngữ cảnh chuyển sang phần bổ sung: thay vì chỉ hỏi “SIM swap là gì”, người đọc giờ cần biết hậu quả nào xảy ra ngay sau đó và phải khóa đường lan truyền ra sao. Khi đã hiểu chuỗi takeover, bạn sẽ thấy SIM swap không đơn thuần là lỗi viễn thông. Nó là điểm khởi động của một chiến dịch chiếm tài khoản đa nền tảng. Và vì thế, phản ứng tốt không phải là đổi mỗi mật khẩu sàn, mà là cô lập toàn bộ hệ thống nhận diện số xung quanh bạn.
Vì sao email thường là mắt xích trung gian quan trọng hơn cả tài khoản sàn khi xảy ra SIM swap?
Email là mắt xích trung gian quan trọng nhất vì nó kiểm soát quy trình reset của nhiều dịch vụ, lưu lịch sử xác nhận bảo mật và thường là nơi nhận mọi cảnh báo đầu tiên.
Cụ thể, khi chiếm được email, kẻ tấn công không chỉ vào được một tài khoản mà có thể lần theo cả mạng lưới tài khoản liên quan. Email cho phép đặt lại mật khẩu sàn, xác nhận thiết bị mới, đổi cài đặt 2FA, thậm chí truy hồi những dịch vụ bạn đã quên mình từng đăng ký. Với crypto, email còn chứa hóa đơn, địa chỉ ví, log nạp rút, mã khôi phục, và lịch sử giao dịch. Vì vậy, khóa email luôn phải đứng ở mức ưu tiên số một trong vài phút đầu phản ứng.
Mất sóng do lỗi nhà mạng và mất sóng do SIM swap có giống nhau không?
Không, mất sóng do lỗi nhà mạng và mất sóng do SIM swap không giống nhau, vì một bên là sự cố kỹ thuật diện rộng còn bên kia thường đi kèm dấu hiệu takeover tài khoản, email lạ hoặc yêu cầu xác minh bất thường.
Ngược lại với sự cố kỹ thuật thông thường, SIM swap thường có tính chọn lọc và trùng thời điểm với bất thường bảo mật. Nếu chỉ một mình bạn mất dịch vụ, không có thông báo gián đoạn diện rộng, đồng thời xuất hiện email đặt lại mật khẩu hoặc cảnh báo đăng nhập mới, bạn phải ưu tiên giả thuyết bị port-out hoặc đổi SIM trái phép. Đây là so sánh quan trọng vì nhiều nạn nhân đã bỏ qua “cửa sổ vàng” chỉ vì tưởng điện thoại lỗi sóng đơn thuần.
Nếu nghi bị SIM swap, có nên khóa rút tiền, đổi email và liên hệ nhà mạng ngay không?
Có, bạn nên làm ngay 3 việc đó, vì chúng giúp chặn dòng tiền, giành lại trung tâm danh tính và ngắt kênh tấn công đang khai thác số điện thoại.
Lý do thứ nhất là khóa rút tiền giúp giảm tốc độ thiệt hại ở tài khoản sàn. Lý do thứ hai là đổi mật khẩu email và tăng lớp bảo mật mới giúp bạn lấy lại “hub” kiểm soát. Lý do thứ ba là nhà mạng là nơi quyết định ai đang giữ số điện thoại, nên liên hệ sớm có thể cắt đứt nguồn OTP của kẻ xấu. Sau đó, bạn nên chụp lại log, lịch sử email, thông báo SMS, thời điểm mất sóng, giao dịch rút tiền và thiết bị đăng nhập để phục vụ báo cáo nội bộ với sàn, ngân hàng và cơ quan hữu quan. Đây chính là phần thiết thực nhất của cách báo cáo và xử lý khi bị lừa trong kịch bản SIM swap.
Những nhóm nhà đầu tư crypto nào có nguy cơ trở thành mục tiêu SIM swap cao hơn?
Có 4 nhóm rủi ro cao hơn: người công khai mình nắm giữ crypto, người dùng SMS 2FA trên nhiều dịch vụ, người có dữ liệu cá nhân lộ lọt và người nắm tài sản lớn hoặc có dấu hiệu thanh khoản cao.
Cụ thể hơn, người thường khoe PnL, địa chỉ ví, lối sống, địa điểm, email công khai hoặc gắn số điện thoại với thương hiệu cá nhân dễ trở thành mục tiêu hơn. Người dùng cùng một số điện thoại cho ngân hàng, email chính, sàn và nhiều dịch vụ khác cũng tạo ra bề mặt tấn công rộng hơn. Thêm vào đó, dữ liệu từ rò rỉ KYC, đơn hàng, hồ sơ công khai và mạng xã hội có thể cho kẻ xấu đủ nguyên liệu để mạo danh với nhà mạng. Gemini lưu ý rằng những người được biết là sở hữu crypto có nguy cơ bị nhắm đến; còn CISA khuyến nghị thêm PIN nhà mạng và tránh phụ thuộc SMS-based MFA để giảm bớt giá trị mục tiêu.
Tóm lại, SIM swap và chiếm đoạt 2FA là một mắt xích cực kỳ nguy hiểm trong các dạng scam crypto phổ biến vì nó tấn công vào lớp danh tính số, không cần phá blockchain mà vẫn có thể dẫn đến mất tài sản. Cách phòng thủ tốt nhất là giảm phụ thuộc vào số điện thoại, củng cố email, thay SMS bằng security key hoặc authenticator, khóa chặt tài khoản nhà mạng và chuẩn bị sẵn quy trình phản ứng trong vài phút đầu. Khi nhìn SIM swap như một chuỗi takeover thay vì một lỗi viễn thông đơn lẻ, bạn sẽ hành động nhanh hơn, đúng hơn và giảm đáng kể xác suất trở thành nạn nhân.



- T 2
- T 3
- T 4
- T 5
- T 6
- T 7
- CN